對於習慣使用 Google Chrome 的使用者而言,「無痕模式(Incognito Mode)」一直是探索網路、不留痕跡的避風港。然而,許多人不知道的是,這個主打私密瀏覽的模式,過去在抵禦網路威脅時竟存在著一塊致命的「安全盲區」,當你在一般模式下享受著 Google 即時發出的危險網站警告時,無痕模式卻可能正處於防護降級的漏洞之中。

隱私與安全的終極抉擇,Google Chrome 擬為「無痕模式」解鎖即時威脅防護
所幸,這項長期困擾資安社群的矛盾即將迎來轉機。根據科技媒體《Windows Report》的最新報導,Chromium 開發團隊正著手推進一項關鍵更新,未來將把「即時安全瀏覽(Real-time Safe Browsing)」檢查機制全面擴展至無痕模式與訪客模式,為隱密瀏覽補上最後一塊防禦拼圖。

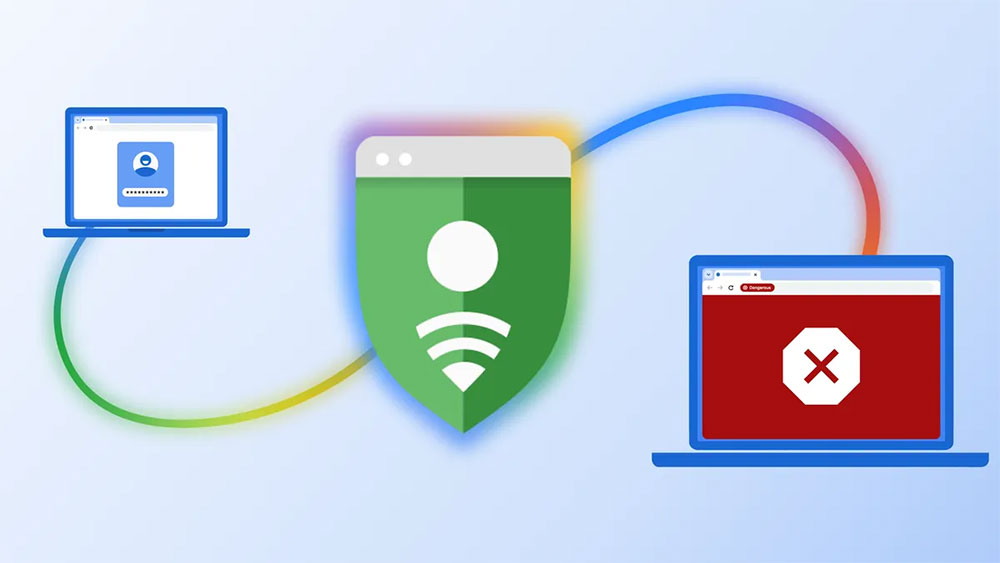
要理解這次更新的重要性,必須先拆解 Chrome 現行的防禦機制。在標準瀏覽模式下,Chrome 的「標準保護」會透過隱私中繼伺服器進行即時線上比對,確保使用者造訪的頁面不包含最新發現的釣魚連結或惡意軟體。然而,為了極致化在地隱私隔離,過往的無痕模式僅仰賴預先下載至裝置本地的不安全網站清單進行比對。
[舊版無痕模式防護]
本地黑名單 (每 30-60 分鐘更新一次) >> 盲點:無法擋下壽命 < 10 分鐘的釣魚網站
[新版即時防護機制]
無痕模式 >> 隱私伺服器 (去標識化 / 隱藏 IP) >> 即時資料庫比對 >> 零時差警示
問題在於,Google 官方數據顯示,本地黑名單的更新週期約為 30 至 60 分鐘;但如今超過半數的惡意釣魚網站,存活時間甚至不到 10 分鐘。這種「時間差」讓傳統無痕模式在面對精密的社交工程攻擊時顯得防禦力不足。本次更新後,無論使用者選擇「標準保護」還是「增強保護」,無痕模式都將享有與一般模式同等級的即時聯防能力。
將線上即時檢查引進隱私瀏覽,必然引發資安與隱私權陣營的質疑:這是否意味著 Google 能順藤摸瓜追蹤使用者的無痕足跡?針對此疑慮,Chromium 開發團隊在架構設計上展現了嚴謹的預防措施。根據洩漏的開發日誌顯示:
- 記憶體即時揮發:無痕模式下產生的臨時安全金鑰與驗證數據,將完全保留在 RAM(記憶體)中,系統絕不會將任何憑證寫入實體儲存硬碟。一旦關閉無痕視窗,所有金鑰隨即抹除。
- IP 位址遮蔽:在「標準保護」層級下,所有的線上查詢均會先經過第三方隱私伺服器去標識化,Google 本身無法將查詢請求與使用者的真實 IP 位址進行連結。
值得提醒的是,Google 亦再次澄清:無痕模式的本質是「不留本地歷史紀錄」,並不等同於網路上真正的「絕對匿名」。網路管理員、ISP 業者乃至造訪的網站本身,依然能依法或透過技術觀測到連線行為。
目前這項即時防禦擴展功能仍處於 Chromium 底層碼的早期測試階段(Flag 實驗性選單),預設為關閉狀態。Google 官方尚未公布具體的推出時程表,亦未確認何時會整合至 Chrome 的正式穩定版(Stable Channel)中。但毫無疑問,隨著防護網路的全面升級,Chrome 正在重新定義「私密」與「安全」的平衡點,讓使用者在享受個人隱私的同時,不再需要以降低安全性作為代價。