過去幾年來,透過 Apple 旗下服務 iCloud 分享照片、影片與檔案早已成為許多用戶的日常操作。無論是家庭旅遊相簿、工作文件,或朋友間的大型影片檔案,只要建立一組公開連結,就能快速傳送給任何人。然而,多數使用者可能從未仔細思考過:除了收件人之外,還有誰能夠看到這些內容?
Apple 將掃描 iCloud 公開分享內容?iOS 27.3 新政策引發隱私與安全討論
去幾年來,透過 iCloud 分享照片、影片與檔案早已成為許多用戶的日常操作。無論是家庭旅遊相簿、工作文件,或朋友間的大型影片檔案,只要建立一組公開連結,就能快速傳送給任何人。然而,多數使用者可能從未仔細思考過:除了收件人之外,還有誰能夠看到這些內容?
如今,蘋果似乎決定正面回答這個問題。根據蘋果最新發布的支援文件,未來隨著 iOS 27.3、iPadOS 27.3、macOS 27.3 與 visionOS 27.3 上線後,系統將開始檢測透過「擁有連結的任何人(Anyone with the link)」方式分享的 iCloud 內容,以確認其中是否包含有害或違規資訊。雖然相關功能已在開發者測試版中出現,但正式版本預計將於 2026 年底推出。
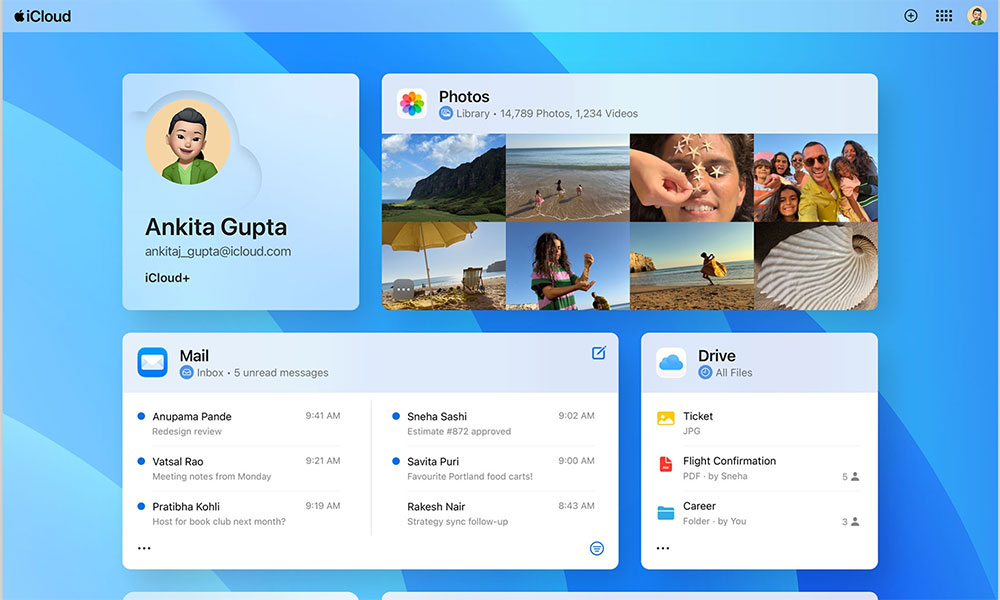
目前,當使用者透過 iCloud 照片或 iCloud Drive 分享內容時,蘋果提供兩種主要權限設定。第一種是「你選擇的人」,只有受邀用戶才能存取內容;第二種則是「擁有連結的任何人」,任何持有網址的人都能查看或下載檔案。根據蘋果說明,新措施針對的是後者,也就是公開分享連結。換言之,用戶透過私人邀請機制共享的內容,並不在此次檢查範圍內。
某種程度上來說,這項政策並非真正意義上的重大技術轉向。公開分享的資料本來就不屬於端對端加密保護範圍,因此蘋果理論上一直具備存取與管理這些內容的能力。新措施更像是將原本存在的管理權限制度化,並進一步落實平台治理責任。
不過,真正引發外界關注的,是蘋果對於「有害內容(Harmful Content)」的定義相當模糊。在公開文件中,蘋果並未詳細說明偵測機制,也沒有列出具體違規項目。公司僅提到相關措施可能涉及執法單位合作,但並未進一步解釋判定標準。因此,外界普遍推測,未來可能優先針對惡意軟體散布、詐騙檔案、兒少性剝削內容(CSAM)或其他明顯違法資料進行偵測。然而,截至目前為止,蘋果尚未證實任何具體範圍,因此相關推論仍有待官方進一步說明。對一向以隱私保護作為品牌核心的蘋果而言,如何在平台安全與使用者信任之間取得平衡,將成為外界觀察的重點。
若系統判定分享內容涉及違規,蘋果保留廣泛處置權限。根據支援文件內容,公司有權移動、拒絕、修改、移除或直接刪除相關資料。在特定情況下,蘋果甚至可能限制或停用使用者 Apple 帳號,並在法律要求下向執法機關通報。雖然這類措施有助於防止非法內容透過雲端平台擴散,但也再次引發科技產業長期存在的爭論:平台應該介入到什麼程度?而使用者又願意為了安全性犧牲多少隱私?
實際上,對絕大多數 iCloud 用戶而言,這項政策可能幾乎不會帶來明顯影響。公開分享連結通常用於家庭照片、旅行影片、活動紀錄或工作檔案,很少涉及違規內容。因此,大部分人或許根本不會察覺系統已開始進行額外檢查。
不過,這項調整仍提醒使用者重新思考檔案分享方式。如果內容涉及個人隱私、機密資訊或敏感資料,選擇「你選擇的人」的受限分享模式,甚至直接透過「傳送副本」方式分享,仍然是相對安全且可控的做法。從更大的角度來看,蘋果的新政策反映出雲端服務正逐漸朝向更積極的內容治理方向發展。在打擊非法內容與維護使用者隱私之間取得平衡,將是未來所有大型科技平台都必須面對的關鍵課題。