10 月 29 日晚上,史上最大宗的加密貨幣竊盜案發生在幣安。全球最大加密貨幣交易所的熱錢包在十分鐘內被搬走 2.33 億枚 XRP,接著是 18,270 枚比特幣、20 萬枚以上以太幣,橫跨十條區塊鏈。11 月 3 日晚間,幣安發布第一份完整初步報告,把這場攻擊的來龍去脈寫了出來。答案有點諷刺:起點是一場假面試。官方報告的說法是,這是一場籌備數月、分成多個階段的攻擊,攻擊者結合了假招聘面試、惡意軟體下載、被入侵的內部 AI 工具、端點入侵與進階的交易授權手法。報告裡引用了美國聯邦調查局(FBI)最新資訊,指北韓須為這起事件負責。鏈上分析公司 TRM Labs 也以高信心的等級把攻擊歸因到北韓菁英駭客組織 TraderTraitor,規模是 2025 年 2 月 Bybit 15 億美元案的約四倍。
一次假面試讓幣安被北韓駭客偷走 63 億美元
幣安把三名涉案工程師稱為 A、B、C,整條攻擊鏈從 6 月就開始鋪陳。
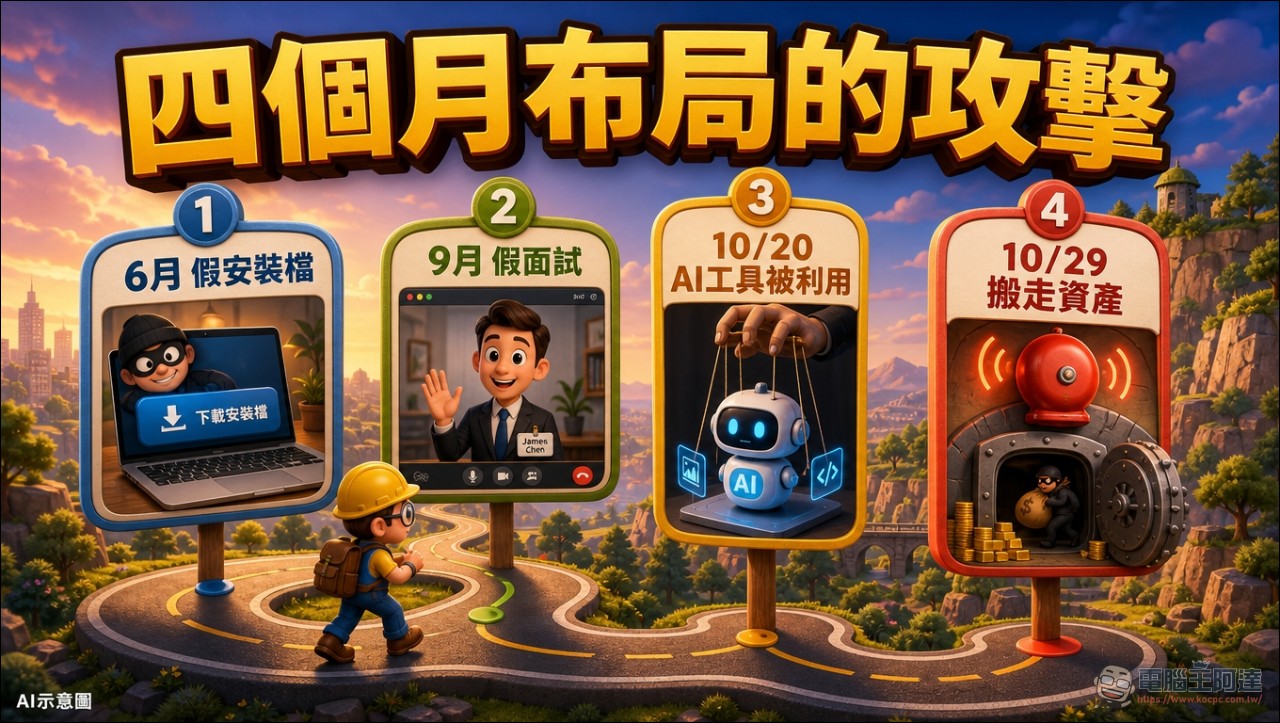
6 月,供應鏈攻擊。錢包 DevOps 工程師 A 想安裝一款熱門的 AI 程式開發工具,在搜尋引擎上找到後下載了被竄改的 Homebrew 安裝檔。幣安資安團隊偵測到異常,替他換了電腦並輪替所有相關憑證。官方報告承認,這一步雖然擋住了,工程師 A 的職務以及他在錢包基礎設施團隊的同事名單仍然因此曝光在駭客眼前。
報告同時揭露了一個數字:2026 年以來,幣安資安團隊偵測並擋下 57 起疑似與北韓有關的網路攻擊事件,常見手法包括假面試、偽裝成熱門開發工具的惡意軟體、遭植入的套件與瀏覽器擴充功能,以及假的視訊會議應用程式。這次事件是這條攻擊路線的高級版本。
9 月,社交工程。軟體工程師 B 在一個正規求職平台上被一名自稱「專案總監」的人聯繫。B 在平台上的個人頁面寫著在幣安的工作經歷。
假專案總監安排了兩輪面試。第一輪是「人資代表」的即時視訊面試,對方還分享自己的社群帳號,裡面有發在平台上的個人照片與影片,用來建立信任。幣安報告特別點出,這比過去見過的社交工程手法更具欺騙性。第二輪改在一款熱門社群聊天軟體進行,面試官自稱是一間虛構公司的執行長。
面試快結束時,B 被要求把一份「作業」下載到工作電腦。官方原文寫得很清楚:「工程師 B 被指示下載一份含有惡意程式碼儲存庫的『作業』到他的工作電腦。該儲存庫含有在安裝設定過程中就會執行的惡意程式碼,啟動一系列未經授權的活動。」
那支惡意程式是零時差(0-day)樣本,端點防護工具當時沒有偵測到。它做的事情之一,是把電腦上合法的開發工具元件換成惡意版本,用來執行指令並連回攻擊者控制的外部伺服器。攻擊者還刻意清除入侵痕跡,增加偵測與後續調查的難度。
幣安在報告中列出了具體的檔案操作序列:建立 /opt/homebrew/Cellar/pyenv/2.8.0/libexec/pyenv_,修改成 3,414 bytes,刪掉 3,344 bytes 的合法 pyenv,再把惡意版本改名成 pyenv 覆蓋回去,最後刪掉 /opt/homebrew/bin/pyenv 並建立新符號連結、啟動 zsh。pyenv 這個工具是用來管理多版本 Python 環境的,開發者每天都會用到。
AI 工具成了跳板
10 月 20 日。攻擊者利用工程師 B 那台已被入侵的電腦,透過幣安的一套內部 AI 工具,取得工程師 A 與另一名錢包軟體工程師 C 的電腦控制權。接著發現工程師 A 的電腦上存放著一個具備容器部署權限的權杖。
官方報告沒有說明這套內部 AI 工具的用途,也沒有交代被利用的具體方式。鏈新聞整理時特別點出這個空白。這部分被列為將保密的技術細節,理由是避免惡意行為者用來規劃下一次攻擊。
10 月 29 日 17:15 到 19:56。攻擊者登入工程師 C 的電腦,用從工程師 A 取得的憑證部署容器,觸發惡意腳本啟動攻擊[2]。以台灣時間計算,約是 30 日凌晨 1 點 15 分到 3 點 56 分。
取得的是幣安內部錢包簽署服務的權限,可以繞過正常提幣流程直接發出交易。
二十幾分鐘裡搬走 63 億
20:05 到 20:09 UTC,也就是台北時間 30 日凌晨 4 點 05 分到 4 點 09 分,五個幣安熱錢包把 2.33 億枚 XRP 轉到攻擊者地址,每個錢包只留下最低餘額。Solana 與 Optimism 上的熱錢包隨後轉出約 97 萬枚 SOL 與 4,420 萬枚 OP。
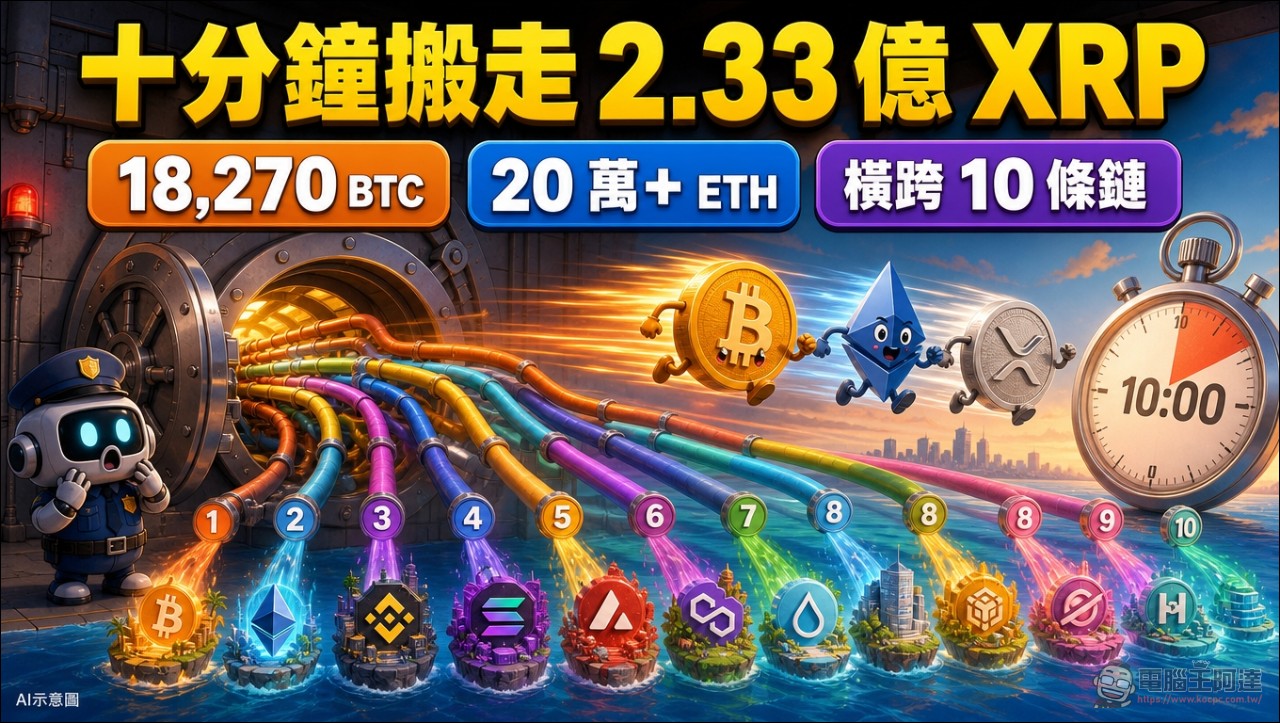
20:20 UTC,幣安收到大額轉帳的內部警示並開始調查。同一時間,一個比特幣熱錢包轉出 18,270 枚 BTC。TRM Labs 記錄到,這批資金在同一個區塊內就被拆成一輪 1,000 枚與 100 枚的小塊,這種稱為「peel chain」的技術會讓資金更難追蹤。
各鏈的損失金額由 TRM Labs 逐筆追蹤:
- 以太坊:約 37.9 億美元,含 200,630 枚 ETH 與其他 185 種代幣
- 比特幣:18,270 枚,約 14.7 億美元
- Tron:6.127 億 USDT 與 4,640 萬 TRX,約 6.28 億美元
- XRP Ledger:2.33 億枚 XRP,約 2.96 億美元
- Solana:97 萬枚 SOL,約 9,600 萬美元
- Arbitrum、Optimism、Base:合計約 3,900 萬美元
- Avalanche:約 2,800 萬美元;Polygon:約 1,000 萬美元
暫停提幣為什麼沒擋住
攻擊最關鍵的技術段落是 EIP-7702。幣安官方描述得相當清楚:攻擊者送出 50 筆簽署交易,操縱帳戶的 nonce,建立惡意的委派授權。一旦這些授權寫上鏈,惡意授權就能獨立於幣安的提幣基礎設施運作,暫停提幣、關掉熱錢包服務都不會讓它們自動失效。
TRM Labs 補上了 EIP-7702 的運作原,這是 2025 年 5 月以太坊 Pectra 升級引進的機制,允許一般錢包簽署一份授權後把行為控制權交給智慧合約。每個錢包有個遞增的交易計數器,授權只在特定計數值才有效。幣安熱錢包處理著穩定的提幣流量,計數持續前進,攻擊者一次準備 50 個連續計數的簽名,保證其中至少一個在交易執行時仍然有效。
結果是,委派授權三 分二十四秒後,攻擊者就命令那個錢包把全部餘額轉走,一筆交易搬走 167,464 枚 ETH 與 63 種代幣,其中包含 16.15 億 USDT。授權一直留著,之後新進的資金又被掃了六次,時間點是 20:41、20:59、21:04、21:44、22:39 與 23:56 UTC。
撤銷授權還有第二層麻煩。幣安說,這些熱錢包使用多方運算(MPC),沒有任何一把單一私鑰可以直接簽署撤銷交易,團隊因此得另外開發並執行一套專門程序,額外花費時間。
最後一筆未經授權的轉帳是 2,961.9 枚 ETH,於 23:56 UTC 在鏈上完成。這筆交易先前已廣播,一直處於待確認狀態。10 月 30 日 00:10 UTC,幣安才從 14 號熱錢包送出一筆指向零地址的新授權,清除 EIP-7702 委派程式碼。從第一筆轉出到撤銷完成,前後將近四小時。
這些錢包分屬不同鏈、不同金鑰類型與不同簽署機制,卻都在半小時內為攻擊者產出了有效簽名,最可能的解釋是攻擊者取得了讓幣安熱錢包簽署系統跨鏈發動交易的能力。報告並指出,那 50 筆預先簽署的授權暗示存取權可能是限時的,或者簽署必須透過某個系統提出。
凍結、洗錢與剩下的 24 億
穩定幣發行方反應很快。Tether 在 20:01 UTC 之後的 37 分鐘就凍結了主收款錢包裡的 9.711 億 USDT,之後又在 Ethereum 上的兩個攻擊者錢包凍結 2.05 億、Tron 上兩個錢包凍結 3.787 億、Avalanche 上凍結 840 萬。Circle 在 21:04 UTC 凍結了 8.23 億 USDC。Ripple 凍結了 4,050 萬 RLUSD,World Liberty Financial 凍結了 2,780 萬 USD1。Arbitrum 保安委員會則動用緊急權力,強制轉走攻擊者錢包裡的 8,426 枚 ETH 與 7,460 萬 ARB。
幣安 11 月 3 日的報告說,累計已凍結或攔截約 28.5 億美元。但攻擊者同時在跑洗白。TRM Labs 記錄到約 3.25 億 USDT 透過 UniswapX 等意圖型合約賣給專業做市商,換得約 12.23 萬枚 ETH。以 ETH 當時約 2,300 到 2,350 美元的市價換算,這批交易價格落在 2,650 美元附近,折價超過 10%。另一個錢包把 6,000 萬 USDT 存入 Aave 借出約 19,760 枚 ETH。
最後攻擊者手上掌握超過 42 萬枚 ETH 與 18,270 枚 BTC,約 24 億美元,這些是任何發行方都凍結不到的資產。預期下一階段會涉及跨鏈橋、兌換服務與場外交易商。幣安共同執行長 Richard Teng 曾在受訪時提到,Ripple 的協助阻止了約 2 億美元資金移動。
補償進度與用戶影響
幣安的第一時間反應是承擔全部損失。10 月 30 日的更新說,公司已備妥超過 100% 所需資金,10 月 31 日有 98% 的受影響代幣資產完成補回並可在 Proof of Reserves 頁面驗證。幣安動用的是用戶安全資產基金(SAFU)、期貨保險基金的一部分與公司財務儲備。11 月 1 日更新提到 BTC、ETH、USDT、BNB、SOL、USDC、XRP、USD1、RLUSD 與 ZEC 這十種代幣已達到 100% 足額備援,剩下未補回的 10% 是不在其前十大、流動性較低的代幣,採購會比較花時間。
幣安 11 月 3 日列出已完成的工作:在新環境重建受影響的錢包系統、重建受影響的內部 AI 工具與存取權限、更換受影響裝置、停用相關工程師的憑證與權杖、完成全體員工裝置的強化資安掃描,並加強錢包服務的風險控管與 AI 行為異常偵測。後續動作包含聘請獨立第三方資安公司全面審查、增加 AI 偵測與端點防護投資,以及和業界籌設資安研究基金。
對用戶而言,最直接的影響是提幣停擺。提幣服務在事件後暫停,直到 10 月 31 日星期日才分階段恢復。幣安表示受影響的是自家錢包,用戶資金本身安全。BBC 引述幣安發言人的說法,服務恢復後淨流出約 47.2 億美元,相對於總資產約 1,570 億美元是有限的比例。幣安的美國分支則表示未受影響。
至於錢到底能不能追回,TRM Labs 政策主管 Ari Redbord 的說法是,凍結是技術動作,追回要走法律程序。穩定幣因為發行方控制代幣合約,可以凍結、銷毀與重新發行,是最容易追回的類別;比特幣與以太幣沒有發行方直接凍結的管道,得靠追蹤資金流向,等它們進入配合調查的交易所或其他中心化平台才有機會攔截。Chainalysis 研究主管 Eric Jardine 說沒有標準的追回時間表,技術上的凍結可能很快,實際歸還可能需要數月甚至數年。
結語
把這四個月拆開來看,這是一場教科書式的供應鏈與社交工程複合攻擊。6 月的假 Homebrew 讓攻擊者摸清幣安錢包團隊的人事,9 月的假面試讓他拿到第一台電腦,10 月 20 日的內部 AI 工具變成橫向移動的跳板,10 月 29 日的簽署服務權限開啟了提款大門。每一步都踩在別人沒防住的縫隙上。
63.4 億美元的規模確實驚人,但更值得留意的是它怎麼發生的。幣安的端點防護擋下了 6 月那次,資安團隊擋下了 2026 年 57 起疑似北韓相關的攻擊。這些防線都有效。失效的是「工程師 B 在面試快結束時下載了一份作業」這個動作,以及「工程師 A 把容器部署權杖放在電腦上」這個習慣。
TRM Labs 給交易所與合規團隊的建議很直白:簽署政策應該拒絕非預期的 EIP-7702 授權,若一次請求跨多個交易計數的大量授權應視為入侵指標;簽署基礎設施與核准路徑應該依鏈別與錢包層級隔離,因為這次單一行為者就在幾小時內取得了十條鏈的有效簽名。
至於錢。幣安已承諾自行吸收損失,用戶資金不受影響。但凍結的 28.5 億與攻擊者手上的 24 億之間,24 億的 ETH 與 BTC 沒有發行方能夠攔截。Jardine 說追回沒有時間表,可能要數月甚至數年。這 63 億美元要回到原處,恐怕比找出駭客更漫長。