前幾日幣安遭到北韓駭客盜走 63 億美元,正忙著收拾善後,這兩天美國司法部宣布一連串針對北韓駭客的行動:扣押 FaceStealer 社交工程騙局使用的雲端基礎設施,並取得法院授權,扣押或凍結從幣安交易所被盜、價值超過 12 億美元的加密貨幣。這兩件事是同一個問題的兩面:北韓政府透過大規模竊取加密貨幣來資助政權與武器計畫,手法一路從交易所打到個人使用者,最近甚至延伸到開源軟體供應鏈。
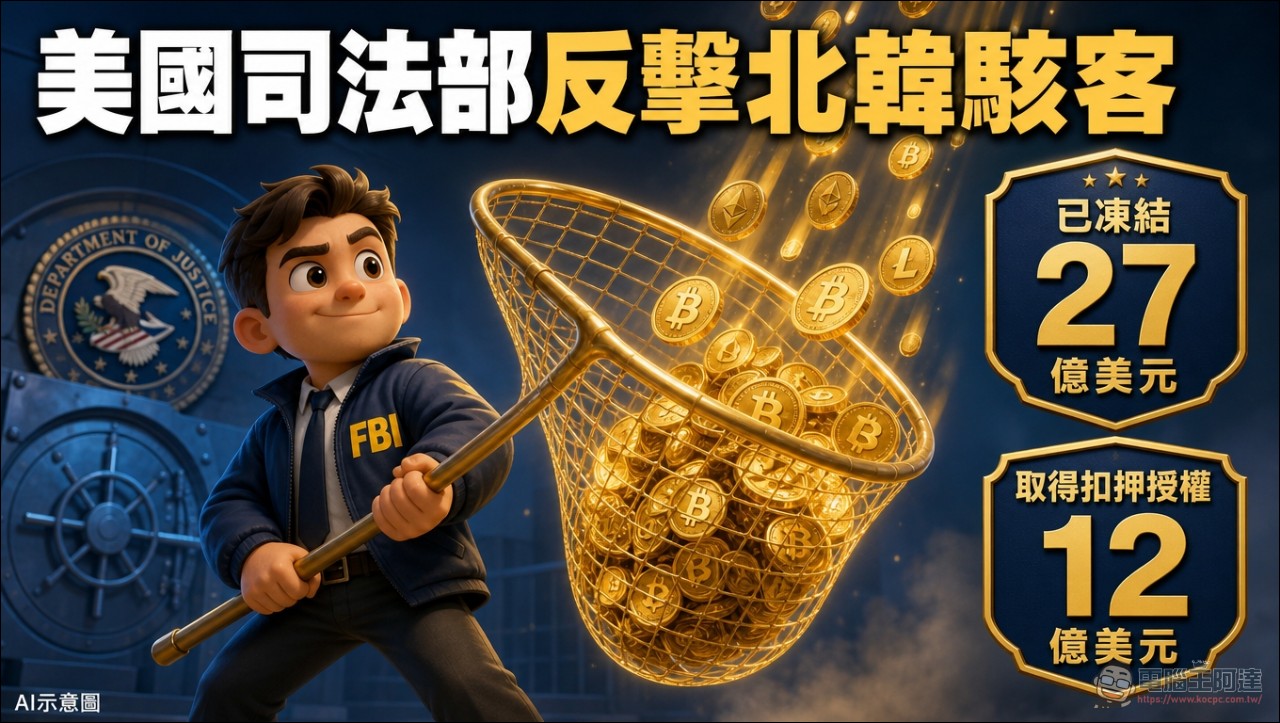
幣安被盜 60 億美元,追回三分之一
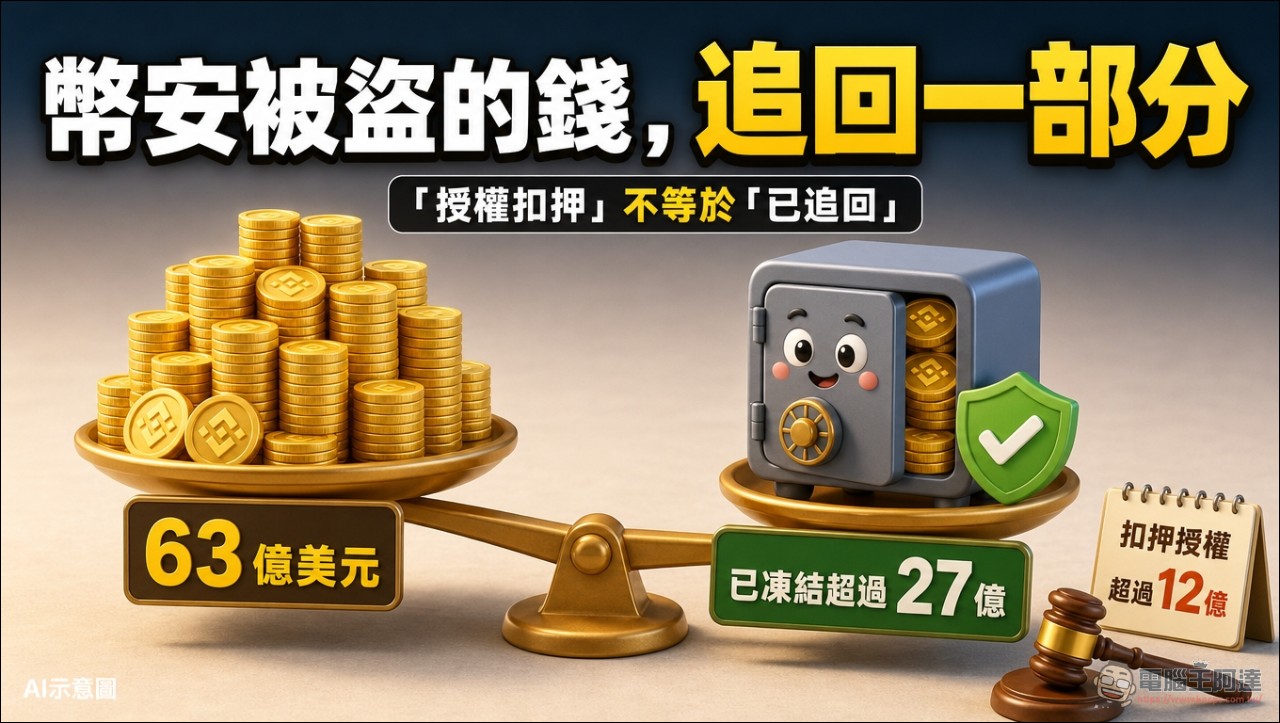
先從金額最大的那件說起。10 月 29 日,被 FBI 稱為「TraderTraitor」的北韓軍方成員從幣安交易所竊走超過 60 億美元的虛擬資產。這是加密貨幣史上金額最大的單一竊案。案發當天幣安一度暫停提現,之後的追回進度,司法部給的數字是:美國政府與私營機構協力之下,已凍結超過 27 億美元;司法部已經取得法院授權,可扣押或凍結其中超過 12 億美元。
要注意「取得法院授權扣押」與「已追回」是兩回事。追查、凍結、扣押、沒收的程序仍在進行中,因為 TraderTraitor 的成員持續透過各種加密貨幣跨鏈橋、混幣器與交易所洗錢。FBI 上週已聯合特勤局與國稅局刑事調查部發出網路警報,要求虛擬資產服務商封鎖相關地址的交易。幣安方面表示被盜的 63 億美元資產已全數補足,但被盜資金的追回仍有待後續揭露。
FaceStealer:連資安人員都會中招
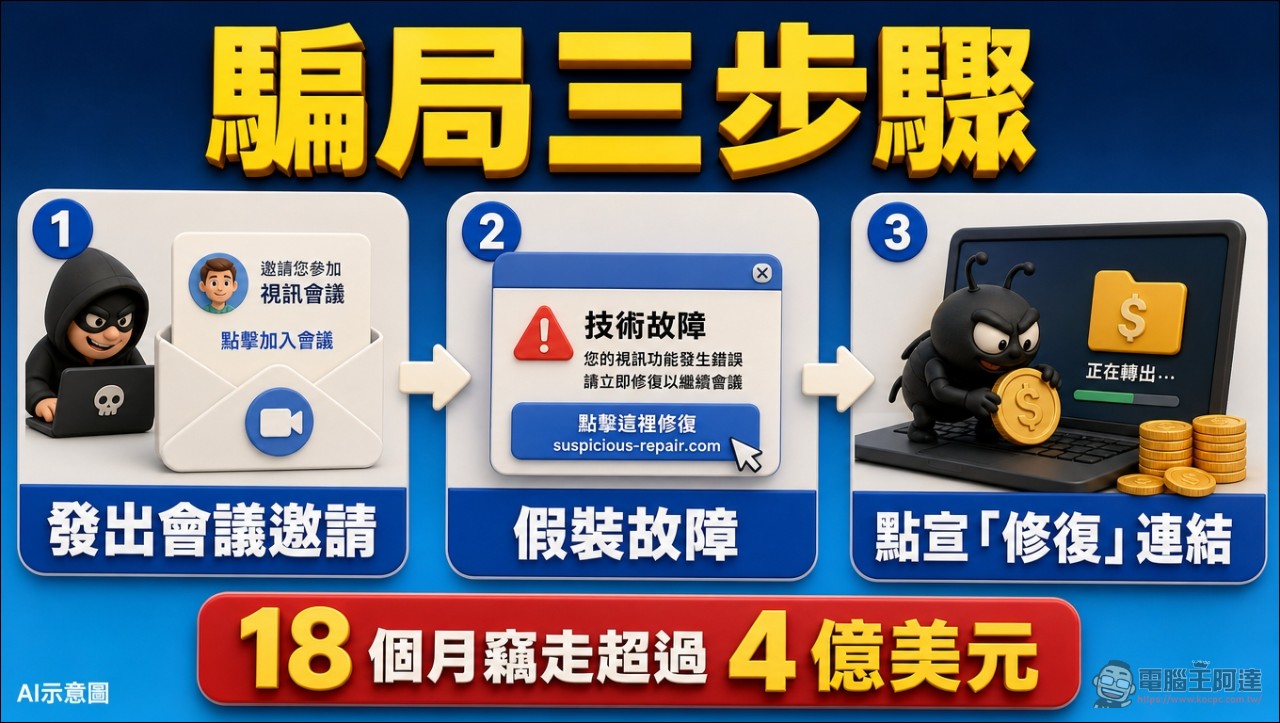
另一個行動針對的是社交工程騙局「FaceStealer」。司法部查扣了北韓駭客使用的雲端基礎設施,這套騙局在過去 18 個月內已造成超過 4 億美元的加密貨幣損失。手法是這樣:駭客先用先前受害者的帳號發出視訊會議邀請。目標加入會議後,駭客會錄下對方的攝影機畫面,同時播放一段預錄影片,內容是目標認識的某個人,偽裝成可信賴的聯絡人真的在場,藉此取得信任。駭客還運用超級智慧(super intelligence)技術,製作加密貨幣與 Web3 產業知名人士的深偽影片,讓騙局更有說服力。
會議進行到一半,駭客會假裝出現技術故障,例如說聽不到目標的聲音,並提供一個「修復」連結。點下去,惡意程式就悄悄裝進電腦。之後駭客可以偷走加密貨幣,或利用目標的權限滲透其他系統。FBI 洛杉磯外地辦公室助理主任 Patrick Grandy 說:「這套社交工程騙局欺騙性極強,連最有經驗、資安意識最高的使用者都可能中招。它利用的是我們對隨處可見的視訊會議平台的信任,以及珍貴的人際關係。如果你想像不出自己會上當的情境,那是你的想像力還不夠。」
從偷錢走到污染開源軟體
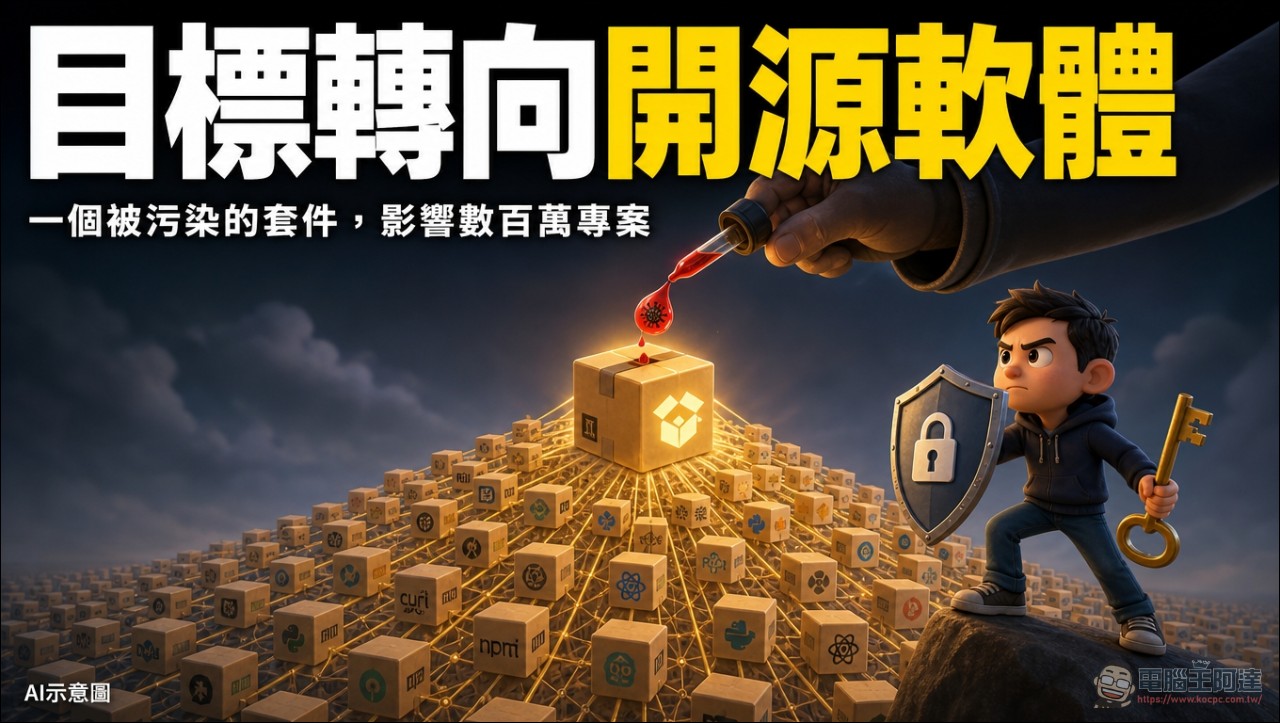
這項行動最值得注意的新訊息是:FaceStealer 的目標已經不只是加密貨幣。司法部指出,北韓駭客近年來越來越多以開源軟體的開發與維護人員為目標,試圖取得他們的裝置與所控管的程式碼庫帳號。官方判斷這個轉向是為了發動軟體供應鏈攻擊。
依聯邦搜索票,FBI 已扣押超過 900 支 FaceStealer 受害者的攝影機影片。FBI 同日發布報告說明騙局機制與防護做法,並設立專屬網頁彙整資源。加密貨幣被盜的損失可以計算,但一個被污染的開源套件如果被數百萬個其他專案引用,那麼影響範圍將沒有上限。
誰在說這件事
這是一場多部門協同行動,官方公告裡有多位主管具名。司法部國家安全分部首席副助理總檢察長 M. Scott Proctor 說:「北韓政府靠竊取加密貨幣資助流氓政權與非法武器計畫。今天的宣布顯示美國會反擊這個腐敗政權透過網路犯罪牟利的企圖。國家安全分部會動用一切可用手段,扣押並歸還北韓的不法所得。」
司法部刑事分部助理總檢察長 A. Tysen Duva 表示,刑事分部旗下的電腦犯罪與智慧財產權組(CCIPS)與執法夥伴在被盜資產逃出執法範圍之前立即凍結了數十億美元,「迅速有效地擋下了這場歷史性入侵的約一半」。聯邦調查局網路部門作業主任 Brett Leatherman 則指出,北韓駭客利用 FaceStealer 大力鎖定加密貨幣與 Web3 產業人士,過去 18 個月竊走超過 4 億美元。
該做的事
官方給的防護方向很明確:不要相信視訊會議裡看到的人就是本人。FaceStealer 的核心是「用你認識的人的影像取得你的信任」,而這個影像可以是預錄的、也可以是深偽生成的。具體做法是,任何會議中出現的「技術故障修復」連結或安裝要求,一律不要照做,改用另外的管道向對方確認。若懷疑自己受害,FBI 提醒的是從乾淨的裝置更換憑證,並留意初次入侵可能隔數月甚至一年以上才被利用。
對開發者來說,這則消息的意義更直接:身為開源維護者,你的帳號現在也是目標。程式碼庫的多因素驗證與存取權限管理,已經不只是個人資安問題。