資安研究機構 ReversingLabs 近日揭露一種名為 BubbleLoader 的惡意程式載入器,其特色是不直接偽裝成獨立惡意軟體,而是寄生於合法 Windows 應用程式中,將原本可信的軟體轉化為惡意程式的傳播載體,大幅提高偵測難度。
BubbleLoader 偽裝合法軟體滲透系統,利用 PNG 藏毒避開資安偵測
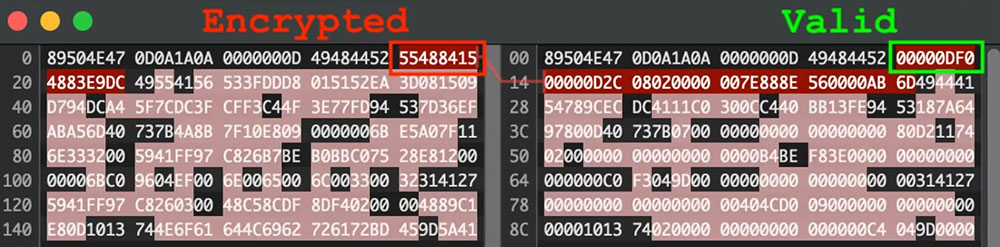
根據研究人員分析,BubbleLoader 已被發現藏身於 WinRAR、Windows Media Player、Firefox Launcher、x64dbg 與 virtiofs 等應用程式的遭竄改版本中。攻擊者透過修改程式啟動流程,在軟體內植入特製 PNG 圖檔,並將惡意程式碼隱藏於其中。當使用者啟動這些應用程式時,被改造過的啟動器便會自動載入並解密惡意程式,進一步執行後續攻擊。
更值得注意的是,研究顯示相關 PNG 檔案中只有一張是真正的圖片,另一張則暗藏經加密處理的惡意程式碼。由於安全工具往往將 PNG 視為無害媒體檔案,因此這種手法能有效躲避傳統掃描機制,提高攻擊成功率。
BubbleLoader 另一項令人警惕的能力是其具備高度變異特性。一般而言,資安團隊多透過檔案雜湊值(Hash)作為惡意程式的數位指紋進行辨識,但 BubbleLoader 每次執行時都會產生不同的雜湊值,使依賴特徵碼比對的防毒產品更難準確偵測與攔截。
不過,ReversingLabs 也強調,研究發現的是遭竄改的軟體版本,並未發現上述應用程式的官方版本受到感染。目前沒有證據顯示相關開發商發布於官方網站的安裝檔已遭入侵,因此一般使用者無須過度恐慌。在防護建議方面,研究人員提醒個人用戶應優先透過官方網站或可信來源下載軟體,避免使用來路不明的第三方下載平台,並確保防毒軟體維持啟用與最新狀態。
企業環境則建議導入更嚴格的應用程式白名單機制與程式碼簽章驗證流程。前者可限制未經授權或遭修改的軟體執行,後者則能確認程式完整性與來源可信度,進一步降低惡意軟體透過合法應用程式滲透企業網路的風險。