隨著網路詐騙手法日益精密,單靠簡訊過濾或來電攔截已經難以全面保護用戶安全。為了強化防詐能力,Apple 在 iOS 27 中新增了一項名為「冒充風險偵測」(Impersonation Risk Detection)的安全功能,希望透過系統層級的分析機制,協助使用者識別潛在的社交工程攻擊。不過值得注意的是,這項功能預設並未啟用,需要使用者自行開啟。
iOS 27 為 iPhone 新增防詐騙功能「冒充風險偵測」,教你如何啟用
現今大多數詐騙案件都圍繞著個人資料與金融資訊展開。詐騙集團經常透過簡訊、電子郵件或電話聯繫受害者,假冒銀行客服、政府機關、快遞公司,甚至是親朋好友,藉此騙取帳戶資訊、驗證碼或金錢匯款。雖然 iPhone 內建來電辨識、垃圾訊息過濾等防護機制,但對於經過精心設計的社交工程詐騙,傳統防護措施往往難以即時察覺。
這正是 Apple 推出「冒充風險偵測」功能的原因。與一般安全機制不同,這項功能主要針對「主動式社交工程攻擊」而設計。當攻擊者假冒可信任機構或個人,透過話術施加壓力,誘導使用者進行轉帳、修改帳戶資料或分享敏感資訊時,即使帳號已啟用雙重驗證等保護措施,也未必能夠阻止使用者做出錯誤決定。因為在這類情況下,執行操作的人正是帳號持有者本人。
為了降低這類風險,iOS 27 會透過系統分析裝置與 Apple 帳戶的相關資訊,評估是否存在疑似詐騙的行為模式。完成分析後,系統不會直接將詳細資料提供給應用程式,而是以「風險等級」的形式傳遞結果。這意味著第三方應用只能取得最終判定結果,無法存取背後用於分析的個人資訊,藉此兼顧安全性與隱私保護。
當應用程式收到風險評估結果後,便可根據不同情況採取相應措施。例如要求使用者進行額外身份驗證、延長交易確認時間,或顯示防詐騙警示訊息,提醒用戶重新檢查操作內容。目前風險等級共分為三個層級:
- 未知(Unknown):系統未發現可疑跡象,風險較低。
- 中等風險(Medium):偵測到部分異常行為,可能存在潛在詐騙風險。
- 高風險(High):系統發現明顯可疑活動,使用者應提高警覺並再次確認相關操作。
需要特別說明的是,這些風險等級僅作為參考指標,最終如何處理仍由應用程式開發者決定。有些 App 可能要求額外驗證身份,有些則會暫時限制特定操作,或向使用者發出警告通知。
不過目前並非所有應用程式都支援這項功能。Apple 尚未公布完整的支援名單,因此實際可獲得保護的範圍仍取決於開發者是否導入相關機制。換句話說,即使系統已開啟冒充風險偵測,若應用程式本身未整合這項功能,也無法利用風險評估結果來加強防護。如果想啟用這項新功能,操作方式相當簡單:
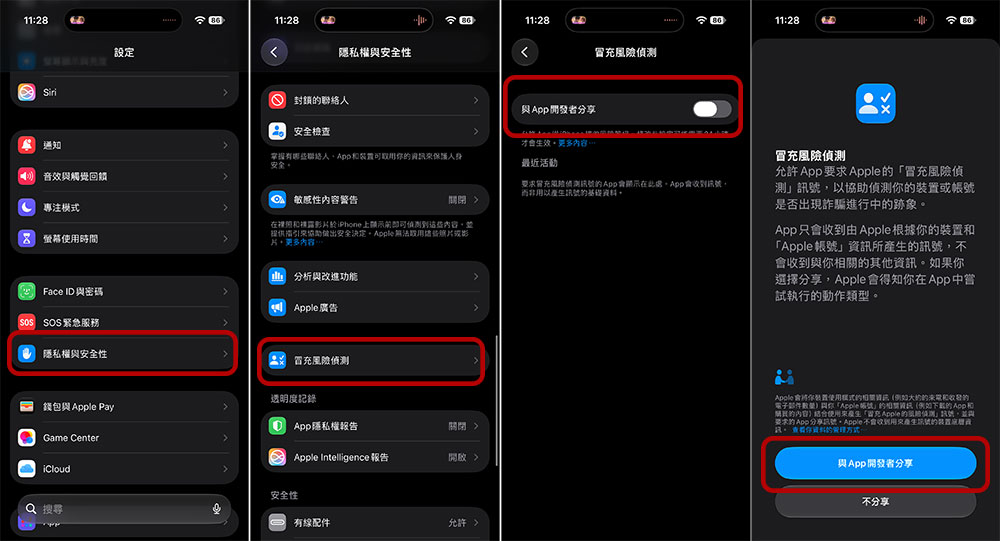
- 進入 iPhone 的「設定」。
- 點選進入「隱私權與安全性」。
- 往下捲動找到「冒充風險偵測」。
- 接著開啟「與 App 開發者分享」選項。
整體而言,冒充風險偵測代表 Apple 在防範社交工程詐騙方面邁出的新一步。它無法完全阻止所有詐騙事件,但透過裝置端分析與風險評分機制,能為用戶在關鍵時刻提供額外提醒。隨著詐騙手法越來越逼真,這類主動式安全功能未來很可能成為行動裝置不可或缺的一部分,協助使用者在面對可疑訊息或交易時,多一道思考與確認的防線。