
為了讓電腦變得更加安全,有些人可能會在電腦裝 2 套,甚至多套防毒軟體,覺得多一層保護一定沒錯。像是新筆電原廠送的試用版防毒還沒移除,又裝了另一套免費版,再加上 Windows 內建的 Microsoft Defender,雖然看起來防護很強,但其實這樣不好。
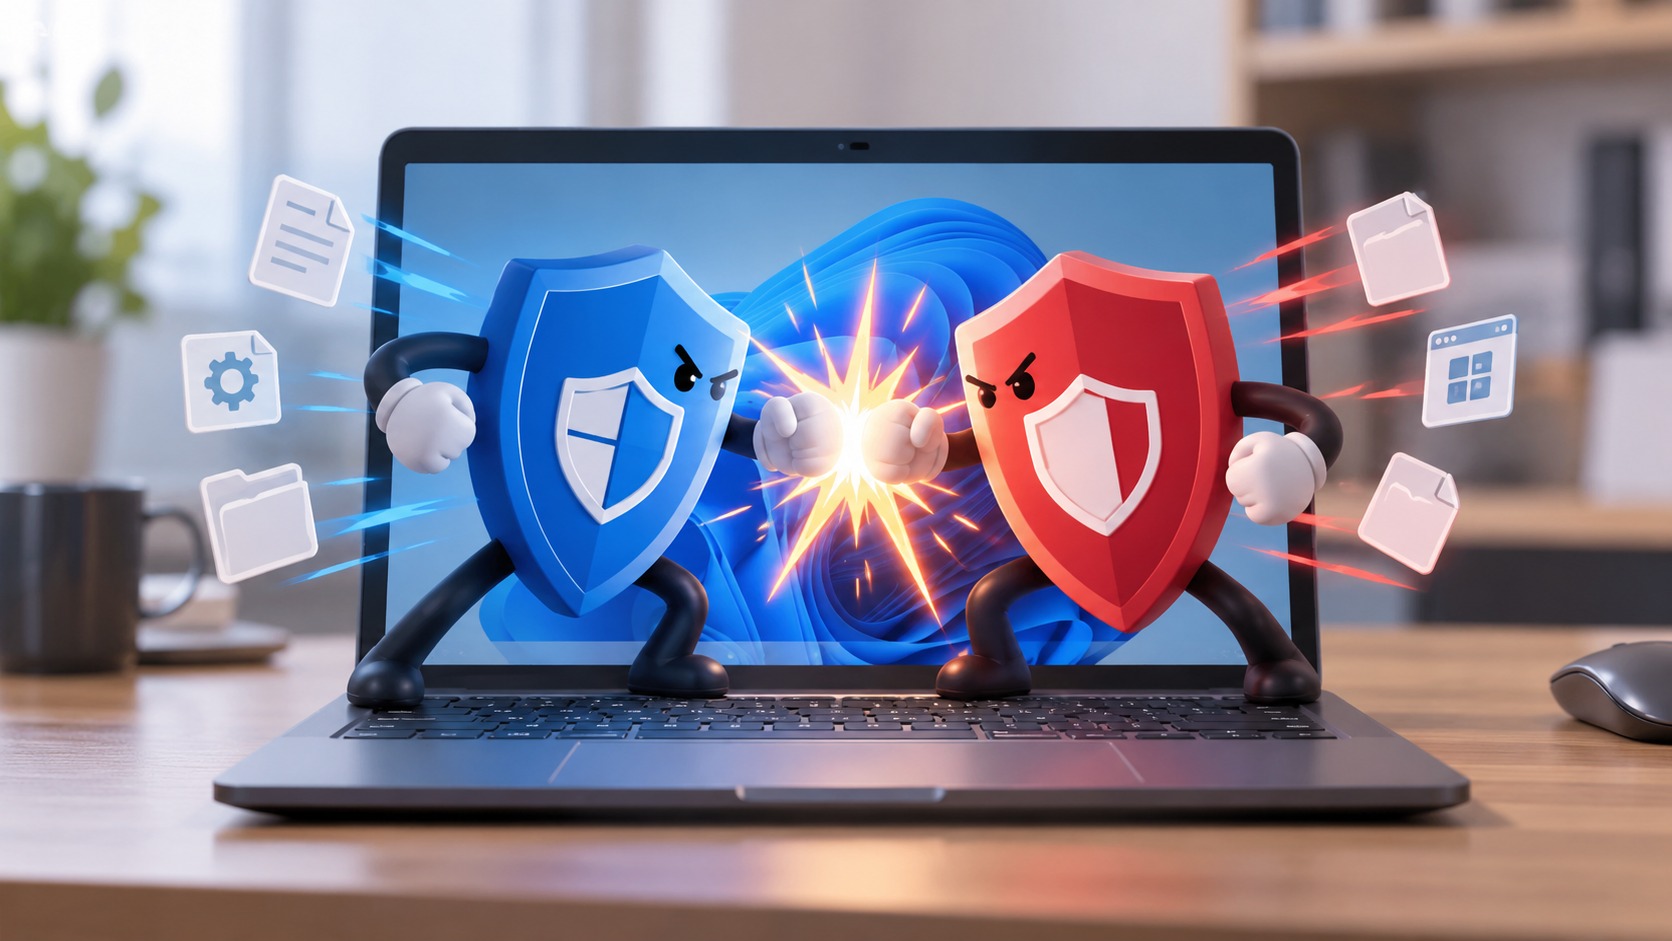
微軟資深工程師 Raymond Chen 最近就用一個真實案例說明,防毒軟體不是裝越多越安全,兩套同時運作反而可能把對方當成威脅,甚至試圖隔離對方的程序,導致系統發生衝突,讓電腦出現各種很難追查的問題。
防毒軟體裝兩套反而更危險?微軟 30 年老將 Raymond Chen:它們會把對方當病毒抓
根據外媒 Windows Latest 報導,Raymond Chen 幾天前發表了一篇文章,主題是〈如果一套防毒軟體很好,那兩套會更好嗎?〉,內容分享來自微軟企業支援團隊同事處理的客戶案例:一台電腦出現很複雜的故障,經過大量分析後才發現,問題出在系統上同時裝了兩套防毒軟體,而且它們正在互相攻擊。他在文中把這兩套防毒取了化名 Contoso 和 Fabrikam(這兩個是微軟文件裡常用的虛構公司名)。
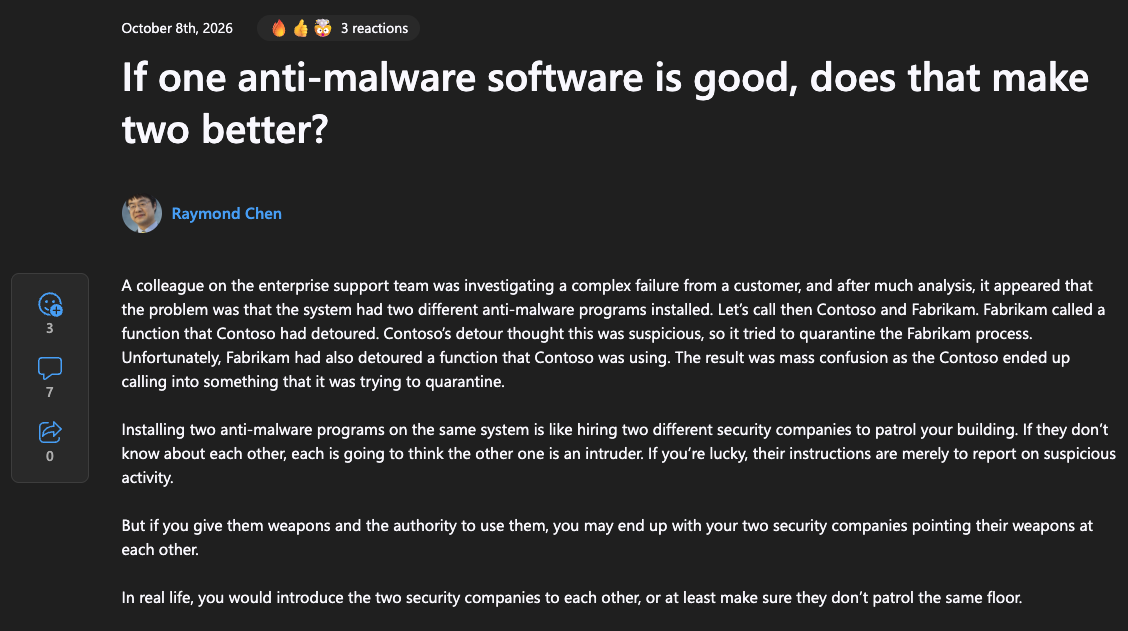
事情的經過是這樣的,Fabrikam 呼叫了某個系統函式,但這個函式早就被 Contoso「攔截」下來,Contoso 檢查後認為這個呼叫很可疑,於是動手要隔離 Fabrikam 的程式。這時 Fabrikam 也攔截了 Contoso 會用到的函式,所以 Contoso 在執行隔離的過程中,等於又呼叫到它正要隔離的那個對象,兩邊就這樣卡在一起,使整台電腦陷入混亂。
Raymond Chen 表示同時跑兩套防毒軟體,就像「請兩家不同的保全公司來巡同一棟大樓」。如果兩邊的警衛彼此不認識,每一方都會把對方當成入侵者。要是警衛只負責回報可疑狀況,頂多就是多寫幾份報告。但如果兩邊都配了武器、也有權力直接處置,最後可能就會拿槍互相指著對方。
至於為什麼兩套防毒軟體會互相攻擊,其實跟它們的運作方式有關。防毒軟體為了監控系統中的可疑行為,有時會使用 Windows 官方不支援的技術,例如「攔截系統函式」。
簡單來說,當一般程式想要開啟檔案、執行其他程式時,通常都需要透過 Windows 的系統函式來完成。防毒軟體則在這個過程中插入一道檢查關卡,先攔截程式的請求,確認沒有安全疑慮後才放行。當兩套防毒軟體都試圖進行類似的攔截與監控時,就可能互相干擾,甚至把對方的正常行為誤判成威脅。
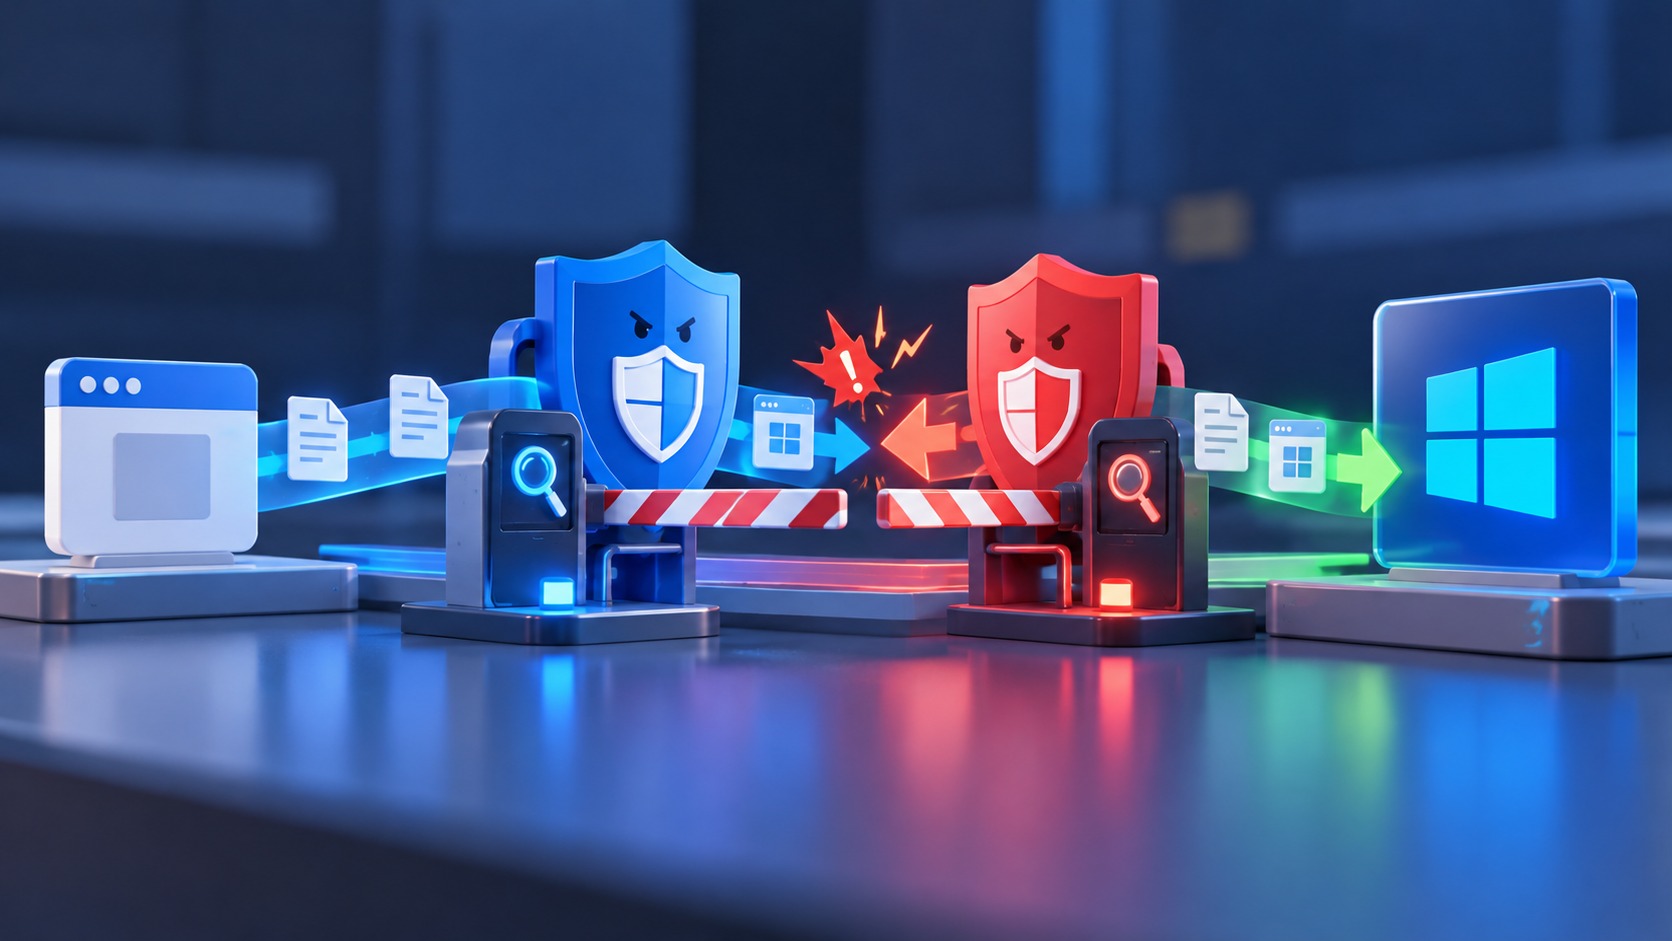
Raymond Chen 提到,呼叫一旦被攔截,就不一定會真的抵達系統函式,而是跑去執行防毒軟體自己的程式碼。這段程式碼可能做了跟原本呼叫完全無關的事,接著又引發其他問題,例如整台電腦卡住不動。
有人可能會想,在兩套防毒裡互相加白名單不就好了?沒辦法,防毒軟體會監控所有程序,所以無法單純把對方排除掉。
除了互相打架,效能也是一個大問題。兩套防毒都開著即時防護,代表你每開一個檔案、每跑一個程式,都要被檢查兩次。
不過,Windows 其實本來舊有機制避免 Defender 跟第三方防毒打架。根據微軟官方文件,在一般家用的 Windows 10、Windows 11 上,只要你裝了第三方防毒並把它當成主要防護,Defender 防毒就會自動停用,把即時防護交給對方。如果之後移除第三方防毒,或是它的授權到期不再提供防護,Defender 也會自動重新啟用。
因此這篇提到的風險,是你安裝兩套第三方防毒軟體。