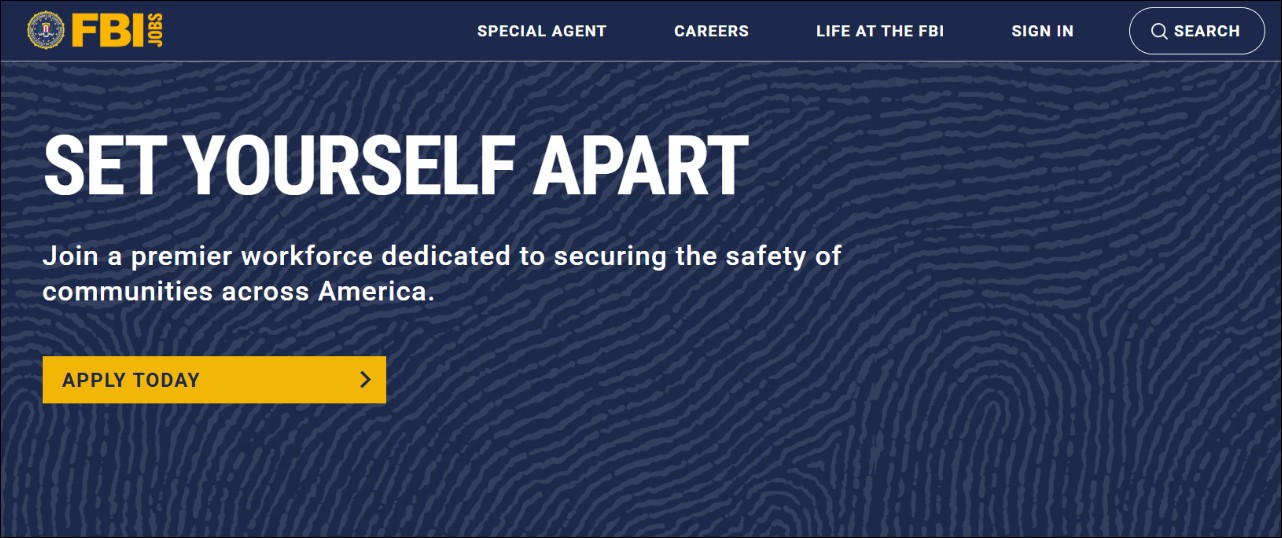
剛把 Rockstar Games 的內部文件攤到陽光下,駭客團體 ShinyHunters 這次挑上了美國聯邦調查局。本週二,這個靠資料外洩與勒索維生的犯罪集團在暗網公告站發文,並在與路透社的線上對談中重申,已經入侵 FBI 的徵才入口網站,手上握有「幾乎所有 FBI 幹員,以及每一位向 FBI 投遞求職申請的人」的資料。FBI 的公開回應維持一貫簡短,只說已注意到 FBIJobs.gov 出現未授權活動的相關說法,正在調查。 資料究竟從第三方服務商流出,還是從 FBI 自家系統被搬走,負責調查的單位還沒有答案。
徵才網站連兩天掛點
FBIJobs.gov 是求職者認識 FBI、啟動申請程序的主要入口。週二當天,網站掛出公告,指站台本身與「特別幹員申請入口」都無法使用;到了週三上午,整個站台仍處於下線狀態。目前開啟該網址,首頁則回傳 503 錯誤(在剛剛頁面已恢復)。
The FBI is aware of a cyber-criminal enterprise group claiming a compromise of the https://t.co/JGTF1WehtI portal and alleged impact to FBI employee personally identifiable information (PII). While the point of breach is still undetermined—whether a third-party or the FBI’s…
— FBI Phoenix (@FBIPhoenix) September 24, 2026
ShinyHunters 同時聲稱短暫置換了徵才網站的頁面,換上寶可夢「月精靈」的圖示,並掛出「已接管本站」的橫幅。集團說 FBI 很快察覺入侵,立刻把受影響系統下線,多個網路的存取權也在同一時間被切斷。
動機是報復 FBI 的公開警告
這回沒有贖金期限,劇本跟集團過去的勒贖模式不同。ShinyHunters 把攻擊定調為報復,對象是 FBI 在 2026 年 5 月發布的公告,那份文件詳述集團的作案手法,並建議受害機構不要付錢。
FBI 在公告裡把 ShinyHunters 描述成「專精大規模資料外洩與勒索的網路犯罪集團」,並指這些行為者常以真實或誇大的存取權限說法迫使受害者付款,慣用手法包括向受害者與其家人發送威脅簡訊、撥打威脅電話,部分案例甚至涉及「SWATing」,也就是惡意報警引導特警突襲住處。
集團對這份描述表達不滿,要求 FBI 在一週內更正或撤下公告,並強調行動與金錢無關。發給《紐約時報》的訊息裡,代表寫道:「我們重申沒有在勒索 FBI,這不是財務動機,唯一目的是把事實講清楚。」集團也否認與執法機關口中的犯罪網路「The Com」有任何關聯。
樣本比對:部分資料對得上
為了取信外界,ShinyHunters 端出兩項證據:一張宣稱是遭破壞的徵才網站截圖,以及約 5,000 筆幹員資料,並表示這只是其中一小部分。
截圖的真偽無法查證,樣本內容卻比一張被塗改的網頁棘手得多。路透社取得的紀錄包含幹員姓名、住家地址、社會安全號碼、職務派任,部分條目還附上家人姓名。 記者把姓名、郵遞地址與社會安全號碼拿去比對信用局紀錄,以及暗網情報公司 District 4 Labs 保存的舊外洩資料,至少 9 筆相符;另有報導提到,樣本中出現與局長 Kash Patel 相關的紀錄。
路透社強調,比對相符只能說明資料存在,既無法證明來源,也無法證明資料如集團所稱是從 FBI 內部系統流出。
入侵管道疑為 PeopleSoft 零時差漏洞
集團自行交代了入侵路徑:9 月 21 日週一晚間,利用 Oracle PeopleSoft 一個尚未公開的漏洞取得遠端程式執行權,再橫向移動到存放幹員與求職者檔案的 AWS GovCloud 政府雲環境,並聲稱觸及刑事司法、人資與 Medlink 等內部服務。
這會是該集團今年第二次動用 PeopleSoft 漏洞。6 月 Oracle 針對 CVE-2026-35273 發布緊急公告,該漏洞位於 PeopleTools,允許未經認證的遠端程式執行;Mandiant 與 Google 後續確認 ShinyHunters 在 5 月 27 日至 6 月 9 日間利用該漏洞,主要目標是大學,Nissan 後來也揭露員工資料外洩與同一個漏洞有關,集團則聲稱掌握 100 個組織、約 300 個 PeopleSoft 執行個體。 新漏洞目前沒有公開的 CVE 編號,Oracle 與 Mandiant 都未證實。
人事資料與機密系統是兩件事
Jason Pack 是退休的 FBI 監督特別幹員,現任 Media Rep Global Strategies 執行長。他對 Fox News Digital 表示,取得人事資料與取得機密調查系統的存取權是兩件事,「就目前已知的資訊來看,沒有跡象顯示他們拿到了王國的鑰匙」。
他進一步說明,派任資訊若落入外國情報機構手中會衍生反情報顧慮,因為對方可以藉此找出值得接觸、甚至評估吸收的對象,但他也強調這不代表已經發生。他同時提醒,如果對手知道某人是誰、在哪裡工作、負責什麼,就能圍繞這個人設計出可信度更高的詐騙劇本;而且漏洞修好之後風險並不會跟著結束,犯罪分子可能把資料留著,數週或數月後才動用。
結語:公告、開戰與尚未定論的真相
ShinyHunters 今年的動作相當密集。除了 Rockstar Games 的業務紀錄,5 月針對教學平台 Canvas 的入侵讓全美數千家學校在期末考期間受到波及,集團也被指與 440 萬筆 TransUnion 信用紀錄外洩有關;9 月初它宣稱入侵佛州駕照資料庫,同月 19 日塗改對手 cl0p 的公告站並威脅勒贖,Anthropic 則表示在 9 月抓到與該集團有關的駭客試圖使用其工具。
在這場風波落幕之前,FBI 的立場仍是「正在調查」,集團的說法則只有部分證據支撐。已經向 FBI 投遞過職缺申請的人,對於突然出現、又能準確提到申請內容的聯繫,最好多留一分警覺。