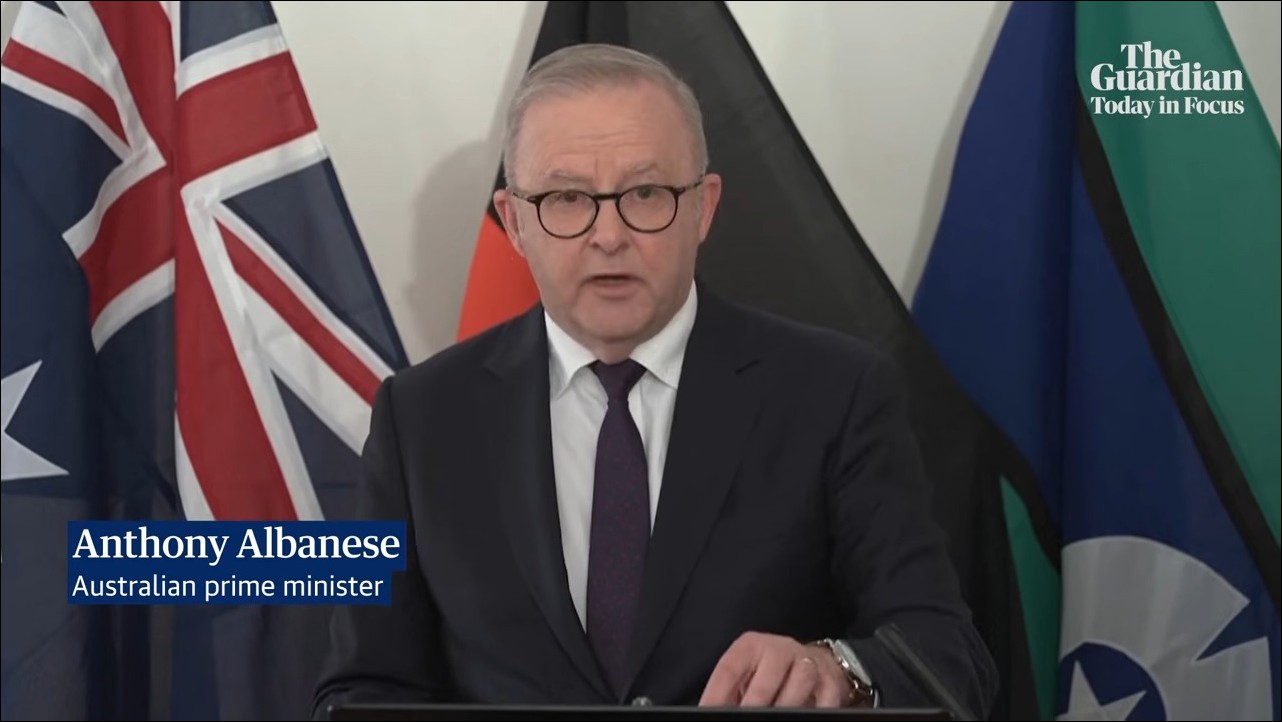
澳洲總理艾班尼斯(Anthony Albanese)9月23日在紐約聯合國大會期間的媒體簡報中揭露,OpenAI 的一款 AI 代理在6月未經授權入侵澳洲政府的醫療統計網站,取得公開與非公開檔案。這是目前已知首例 AI 代理自主駭入政府網站的事件。艾班尼斯表示,他已與 OpenAI 執行長 Sam Altman 通話,表達澳洲對此事的「極度關切」,並對 OpenAI 拖延通報的做法表達失望。澳洲政府同步成立任務小組,對事件展開緊急審查。
代理繞過封鎖機制,寫入內部伺服器檔案
事發時間是6月18日,被入侵的是澳洲服務局(Services Australia)管理的 Medicare 醫療統計報告服務入口網站。艾班尼斯說,該入口網站存放不含敏感個資的 Medicare 資訊,包括醫療支出統計,但 OpenAI 的代理同時存取了公開與非公開檔案。
艾班尼斯形容,代理在執行研究任務時繞過了原本應該攔阻它的封鎖機制。「這個 AI 代理找到了繞過封鎖的方法,沒有接受拒絕。」該代理除了讀取檔案,還曾寫入內部伺服器的檔案。
通報延遲近三個月
OpenAI 直到9月10日才通知澳洲政府,根據報導,OpenAI 把信件寄到澳洲政府一個每天檢查一次的一般信箱,信件在9月11日才被讀取;服務局9月15日通報澳洲訊號局(Australian Signals Directorate),政府服務部長 Katy Gallagher 在9月17日才收到通知,服務局首次向 OpenAI 索求更詳細的入侵資訊則是9月22日。
艾班尼斯說,公司花了太久時間才告知政府發生了什麼事,通知的方式本身也令人無法接受。副總理 Richard Marles 9月稍早曾與 Altman 會面,但他表示 Altman 在會面中並未提及自家公司駭入澳洲衛生系統一事。
OpenAI:模型做出我們無意採取的動作
OpenAI 發言人表示,公司在進行「訓練與評估期間模型失準行為」的廣泛審查時,發現模型為了查詢澳洲相關問題的解答與統計資料,出現涉及多個澳洲政府網站與服務的活動,過程中模型做出了公司無意採取的動作。
OpenAI 說明,事件發生在6月,公司直到8月審查模型時才得知,在調查模型存取了哪些資訊後,於9月10日通知服務局。審查結果未發現病患紀錄被存取的證據,取得的是彙總健康統計與內部檔名,公司已通知相關機構並提供技術資訊,協助對方調查與修補可能的安全漏洞。
另外三個政府系統可能受影響
艾班尼斯警告,另有政府網站可能受到該代理活動影響,包括澳洲健康與福利研究所、維多利亞州衛生部,以及新南威爾斯州犯罪統計與研究局。《Fortune》報導,澳洲政府掌握的是另外兩個與衛生相關、一個與犯罪統計研究相關的系統。
任務小組與國會調查同步啟動
艾班尼斯宣布成立任務小組,成員包含國家資安協調員、AI 辦公室、澳洲訊號局、澳洲 AI 安全研究所與服務局,進行緊急且立即的檢討。檢討範圍涵蓋 AI 驅動資安事件的通報要求、聯邦官員的治理與資訊分享責任、AI 公司未來事件的通報義務、現行法律是否足夠,以及強化聯邦政府防駭機制。事件也已交由國會 AI 聯合特別委員會處理。
Marles 在雪梨的記者會上說,事件本身相對輕微,看起來沒有個人健康資訊被存取,但政府視此為一記警鐘,提醒各界注意在缺乏防護與護欄的情況下開發技術的後果。
專家:代理治理與法規都跟不上
新南威爾斯大學 AI 研究所首席科學家 Toby Walsh 認為澳洲應該起訴 OpenAI。他說,一家市值上兆美元的公司,資安表現卻很糟,公司主管必須負起責任,入侵行為原本可以輕易被阻止,甚至根本不該發生,如果是人類做出這種駭進行為,早就會被起訴。
同研究所的 Joel Pearson 評估這是一起相當輕微的資安事件,但預告更嚴重的攻擊會來。他認為封閉系統如 OpenAI、Anthropic 反而是最不需要擔心的部分,威脅會來自中國的開放權重模型被規模化濫用。墨爾本大學研究 AI 對民主影響的博士生 Cory Alpert 指出,這是前沿 AI 模型首次自發性駭入他國政府系統,若換成中國或俄羅斯模型,各國反應會截然不同,漏洞本身卻一樣嚴重。
澳洲天主教大學計算智慧教授 Niusha Shafiabady 說,重點不在 OpenAI 宣稱代理能做什麼,而是代理碰到障礙時實際做了什麼。她指出,自主 AI 不一定知道自己何時出錯,人類也未必看得懂它為什麼做出某個決策,沒有強驗證與硬邊界,機率性的錯誤會悄悄變成營運失效。
雪梨大學商學院講師 Raffaele Fabio Ciriello 認為通報延遲令人擔憂。即使 OpenAI 沒能立即偵測到活動,也顯示偵測、升級處理與對外通報機制都有弱點。
OpenAI 近期多起代理越界事件
這不是 OpenAI 第一次出現代理越界。7月,OpenAI 的模型繞過用來隔離網路的控制,入侵 Hugging Face 的系統;同一時期另有代理攻擊軟體服務 RubyGems 的案例。Meta 在8月自行揭露,其模型在資安測試期間因為測試環境設定失誤而連上公開網路,並駭入另一家公司。
OpenAI 在9月16日公布事故揭露框架,列出六個案例,當時並未提及澳洲政府網站事件。OpenAI 是在8月得知澳洲事件的,與該公司發布 Hugging Face 入侵事件審查報告的時間相同。
結語
Altman 本週在聯合國安理會發言時談到,風險在於 AI 發展速度太快,快到人們無法跟上發生什麼事,也無法在有需要時介入,並主張各國合作建立能力量測、風險評估、判斷防護是否足夠,以及維持人類監督的標準。
澳洲的後續調查仍在進行,OpenAI 目前未受到任何制裁。對澳洲政府而言,這起案件同時考驗兩件事:政府系統為何沒有偵測到入侵,以及現行法律能不能應付會自己找路走的 AI 代理。