
在這 AI 時代,每隔幾天就會聽到某某公司、網站的客戶資料遭竊,或被駭客入侵的新聞,大家的安全防護意識真的要提高。如果你是 Chrome 用戶,一定要盡快升級到最新版本,因此這個版本修復官方已經確認有攻擊者在真實環境中拿來利用的「零日漏洞」,雖然不知道影響範圍有多大,但還是建議現在就花 30 秒確認沒有更新完成。
這也已經是 2026 年 Chrome 的第 8 個零日漏洞,Windows、macOS、Linux 三個平台都有修補版本。
圖片來源:Bleeping Computer
Chrome 今年第 8 個零日漏洞!Google 證實已遭駭客利用,Windows、Mac、Linux 快檢查更新
根據外媒 Bleeping Computer 報導,Google 幾天前在 Chrome Releases 官方部落格發布「桌面版穩定通道更新」,Windows 與 macOS 版本為 157.0.8103.50/.51,Linux 版本則是 157.0.8103.50,一共修補 9 個安全問題。其中編號 CVE-2026-125350 的漏洞被 Google 評為 High(高風險),官方在公告中直接寫明,Google 已經知道 CVE-2026-125350 的漏洞利用程式「存在於真實環境中」。
所謂的零日漏洞,是在廠商推出修補之前,攻擊者就已經在利用,開發者能反應的時間只有零天。所以這類漏洞的修補,比一般安全更新更有急迫性。
CVE-2026-125350 是 Chrome 的 XML 元件。XML 是一種用標籤整理資料的文字格式,網頁裡的 SVG 向量圖、RSS 訂閱內容,還有不少網站與網路服務之間交換資料,都會使用到它。而瀏覽器內建的 XML 解析器,就負責把這些內容讀進來、整理成程式能處理的結構,等於是每天都會工作的基礎元件。
漏洞類型是 Use-After-Free(釋放後使用,簡稱 UAF),屬於記憶體安全問題。
那實際上會怎麼被攻擊?常見的手法是準備一個特製網頁,或把特製內容藏在網頁、廣告、連結裡,誘導目標用 Chrome 開啟,藉此觸發記憶體錯誤。而記憶體錯誤被觸發之後,大致會出現以下幾種情況。
最輕微的是分頁或瀏覽器直接當掉,攻擊沒有成功,使用者頂多覺得網頁怪怪的。但如果攻擊者把記憶體內容安排得剛好,就能讓 Chrome 執行他準備好的程式碼,這時候就有機會讀取該網頁處理中的資料,例如你正在輸入的內容或登入狀態。
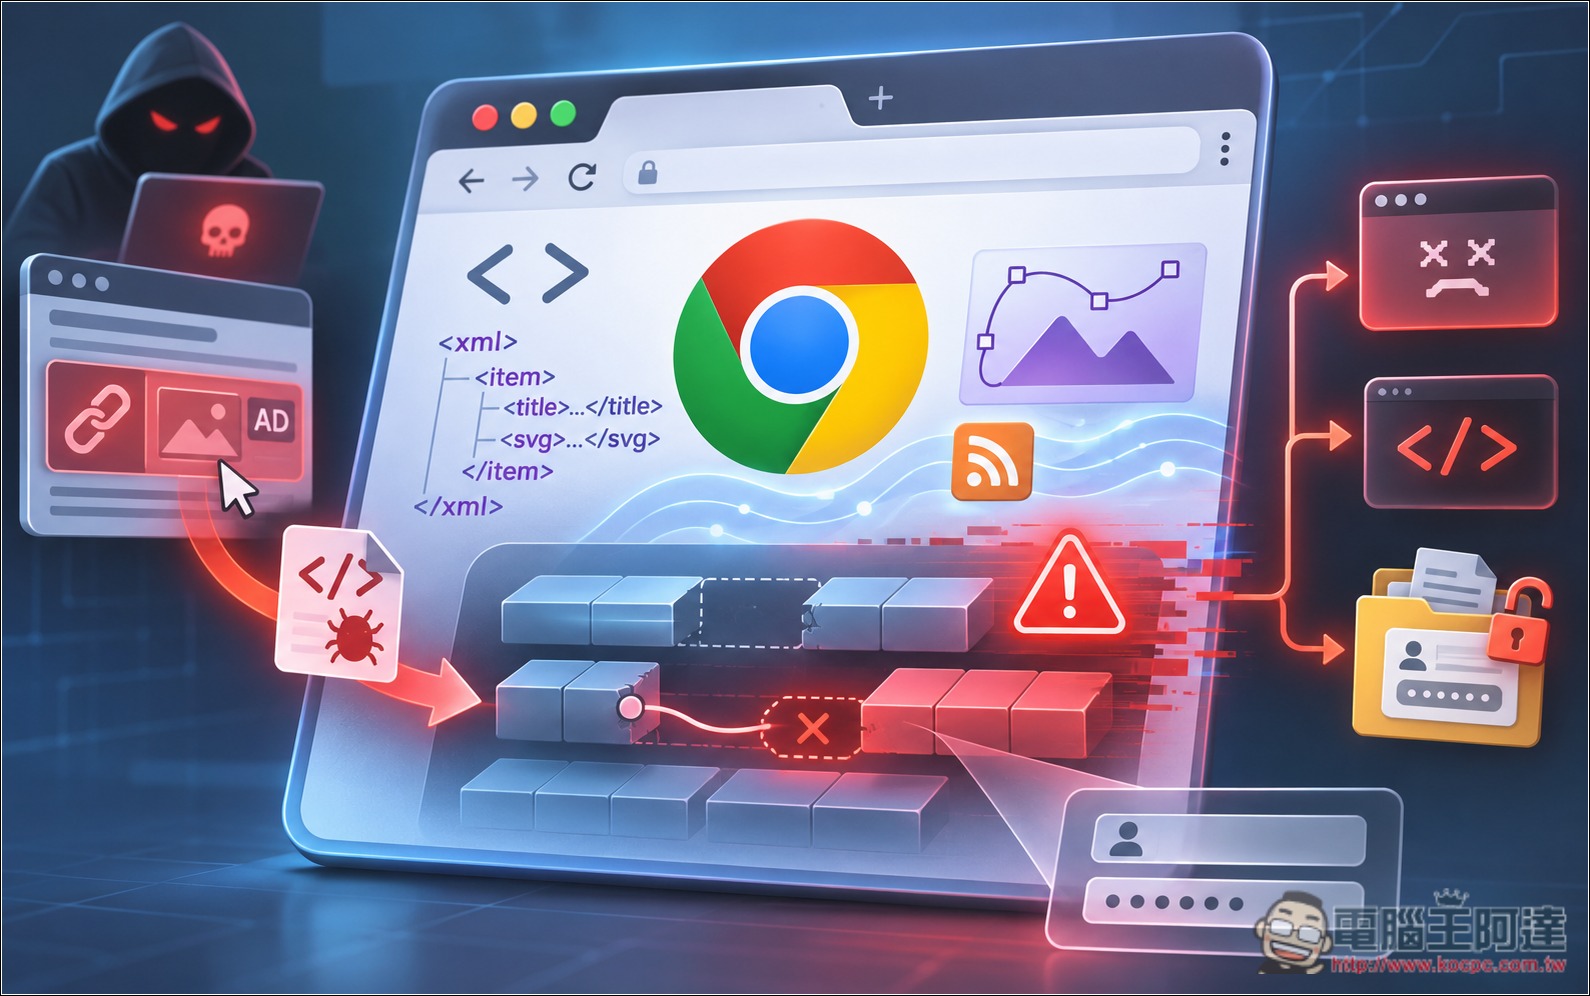
再往下一步,攻擊者如果再搭配一個「逃出沙盒」的漏洞,就可能在你的電腦上安裝間諜軟體或其他惡意程式,而且整個過程使用者通常不會察覺。
至於是誰在利用、攻擊了哪些人、受害規模多大、用什麼方式觸發,Google 目前都沒有公布。
不過這也是 Google 處理遭利用漏洞時的固定做法,漏洞細節與相關連結會先保留,等大多數使用者完成更新後才會公開。這原因也很簡單,就是為了避免細節曝光之後,被更多攻擊者利用。
這次更新還另外修補了 WebGL、檔案系統、畫面合成(Compositing)、GPU、V8 引擎等元件的漏洞。大部分都是 Google 內部發現,只有 CVE-2026-125350 被標註為已遭利用。
打開設定 -> 關於 Chrome,就會自動檢查更新,接著重新啟動 Chrome:
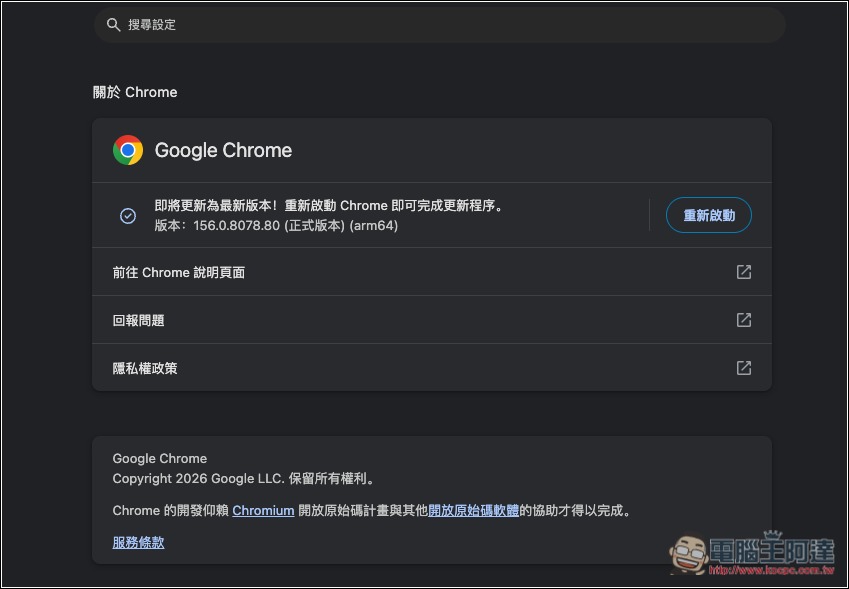
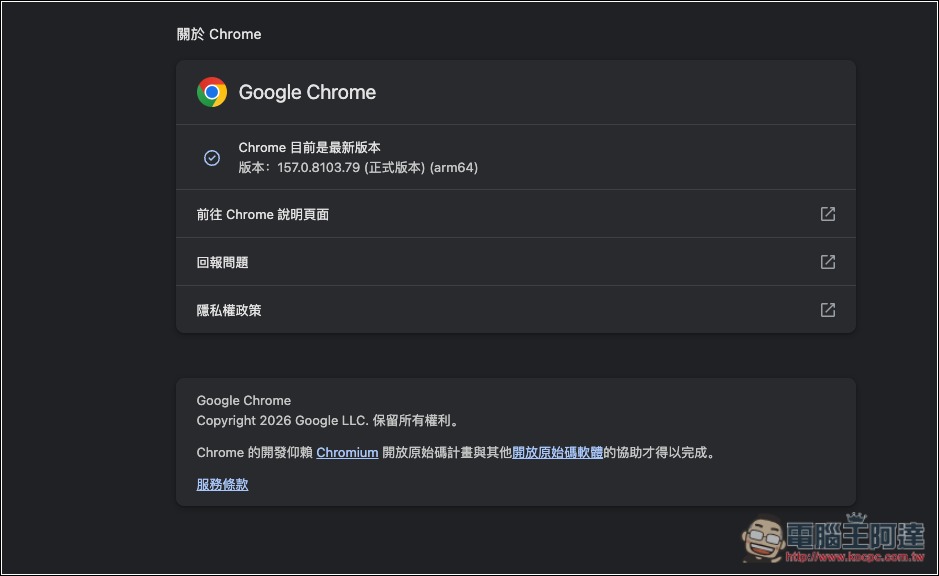
我是 Mac 版,只要確認是 157.0.8103.51 以後的版本就沒問題了:
下方是 Chrome 今年已修補 8 個遭利用的零日漏洞:
| 月份 | 漏洞編號 | 受影響元件 | 漏洞類型 |
|---|---|---|---|
| 2 月 | CVE-2026-2441 | CSS(字型功能相關) | 迭代器失效 |
| 3 月 | CVE-2026-3909 | Skia 2D 繪圖函式庫 | 越界寫入 |
| 3 月 | CVE-2026-3910 | V8 JavaScript/WebAssembly 引擎 | 實作不當 |
| 4 月 | CVE-2026-5281 | Dawn(WebGPU 實作) | 釋放後使用 |
| 6 月 | CVE-2026-11645 | V8 引擎 | 越界讀取與寫入 |
| 9 月 | CVE-2026-87491 | V8 引擎 | 越界寫入 |
| 9 月 | CVE-2026-85046 | V8 引擎 | 類型混淆 |
| 11 月 | CVE-2026-125350 | XML 解析器 | 釋放後使用 |