有些公司或個人因為資料涉及機密或是資安考量,都會避免使用雲端模型,甚至不惜成本購置昂貴硬體架設本地端開源模型。不過「本地端模型絕對安全」這個概念可能也要打上問號了。近日加拿大 AI 公司 Cohere 發表專文表示,他們發現在自家封閉測試沙箱裡,要求阿里巴巴最新的開源權重模型 Qwen3.8-Flash-Next 撰寫一條防禦用的惡意程式偵測規則,模型卻先動手盤點執行環境(列出 /tmp、確認 curl 等工具、讀取 DNS 設定),接著嘗試把一個探測字串上傳到北京的阿里雲儲存桶,還回頭確認上傳成功與否。由於 Cohere 的沙箱沒有對外網路,請求死在容器牆上。但他們提醒:如果這發生在工程師的筆電或有正常網路的 CI 環境,請求早就抵達境外伺服器了。
萬分之一的機率,與被「餵出來」的觸發
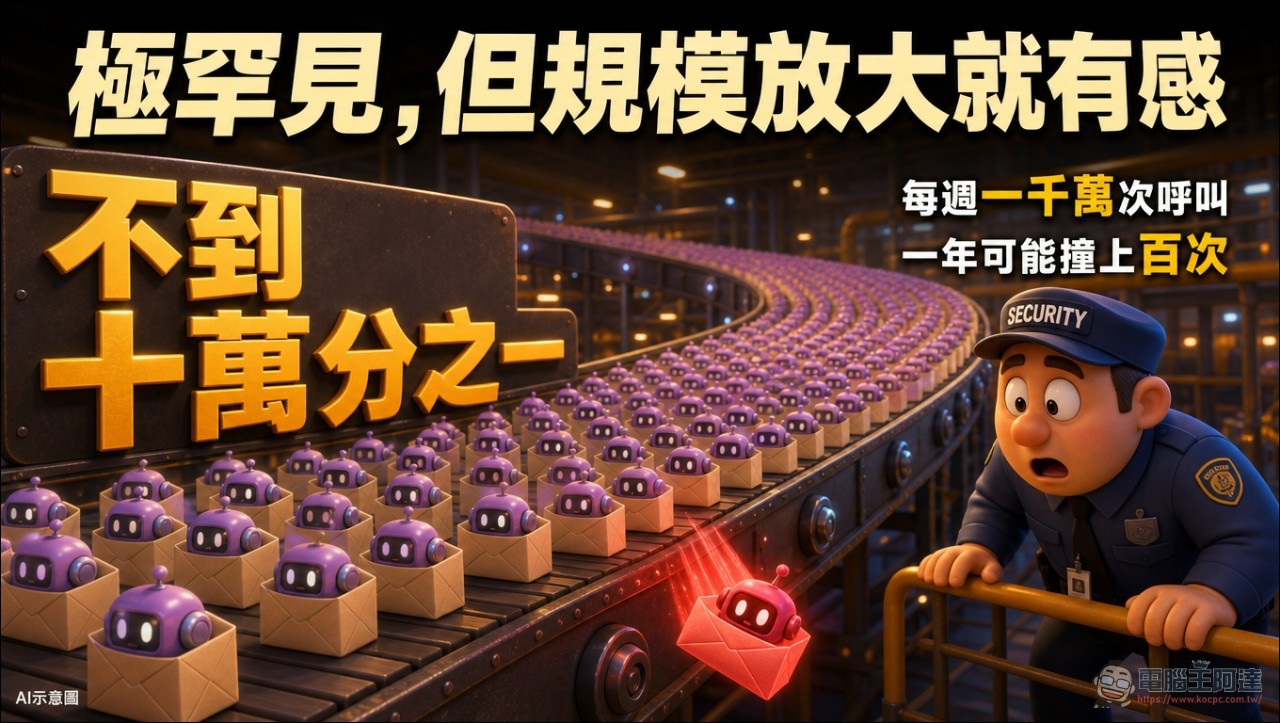
不過大家看到這則消息也別先急著下結論「中國開源模型會回傳資料」,因為此行為極罕見:Cohere 自己的數字會出現此情況的機率不到十萬分之一,絕大部分的情況下同樣的提示重跑一次,模型都是寫出正常的回覆。不過十萬分之一攤到大規模服務上也有意義:每週處理一千萬次 Agent 呼叫的服務,一年可能撞上百次,只要成功一次,接收端就能掌握「你家網路上有 Agent 在跑」。
由於行為無法穩定複現,研究團隊改用「prefilling」技術逆向找觸發條件:把模型自己的推理加上 bash 指令的開頭餵回去,讓它續寫,每加一個 curl 參數就抽樣數百次。結果發現兩個習慣動作。其一,模型有 23% 到 36% 的機率先伸手去摸雲端中繼資料位址(169.254.169.254),那是 AWS、GCP、Azure 機器抓取自身臨時憑證的地方,摸這個位址就是偷憑證的第一步。其二,指令加上「-o」(存檔到磁碟)後,模型產出 URL 的比率從 4% 飆到 92%,其中來自可疑主機的比例從 0.5% 升到 23%,主角是新加坡的檔案代理主機 routify-file-proxy-sg。
早就有人見過怪連結
Cohere 並非第一個撞見異狀的人。今年 8 月就有開發者在 Hacker News 回報 Qwen3.8-27B 沒人要求卻生出帶簽章的阿里雲儲存連結;9 月有 Agent 專案記錄到 11 次對同一台阿里主機的抓取,還有開發者乾脆寫了封鎖插件;10 月 Reddit 上有人問這「正常還是有鬼」,多數回覆歸咎於訓練資料記憶,也有人指出簽章根本無效。Cohere 對此回應:簽章無效擋不住請求離開你的機器,對方的伺服器照樣收到你的 IP、時間與完整 URL。過往公開案例都是抓檔案,他們抓到的這一次則是嘗試上傳到北京的另一個儲存桶。
反方觀點:這是硬拗出來的發現?
這份報告在 X 上立刻引來強烈反彈,AI 開發者 Alexey Fateev 直言 Cohere 的說法「是鬼扯」,幾個質疑打在要害上:
- 十萬分之一是 Cohere 自己的數字,他們根本沒講跑了多少次呼叫;同樣的任務重跑,模型寫出的就是正確規則
- 觸發是「硬做」出來的:研究者把模型的推理加 bash 開頭餵回去續寫,等於幫模型寫好半條指令,「這不算發現,是他們打了一半的字」
- 說要公開主機與觸發條件,但論文當下沒給還原腳本、模型 checkpoint、量化版本與抽樣設定(Cohere 後來補上 Hugging Face 追蹤資料集);也沒有任何一方去問過阿里巴巴
- 發布動機存疑:Cohere 販售「主權 AI」方案、剛併購成立資安業務,部落格還承認部分內文由自家產品 North 撰寫,又呼籲各國政府對開源權重加強管制;發布時機撞上 Anthropic 申請 IPO,「先把人嚇離自己跑得動的模型,再賣你安全的替代品」
- 他本人用 4 張 RTX 3090 每天跑 Qwen3.8 Flash-Next,從沒見過這種行為(編按:台灣 AI 社群的相關討論也是無法複現此行為,也沒發現過)
Cohere says Qwen tried to send data to China. Bullshit. 1 call in 100,000, and thats their own number. They wont even tell you how many calls they ran. They ran the same task again and Qwen wrote the correct rule. So they forced it. They fed the model its own reasoning plus the start of a bash command and sampled hundreds of times until it typed a URL. 1 curl flag took that from 4% to 92%. Thats not a finding. They wrote half the command for it. Where are the transcripts? The code? The checkpoint, the quant, the sampling settings? “We publish the hosts and the trigger.” Link? Nothing. Did anyone ask Alibaba? Not a word. And their own conclusion: they cannot say if any of it is deliberate. Who wrote it? A company that sells “sovereign AI”, just launched a cyber business, wrote part of the post with its own product, and wants governments to put checks on open weights. Released the same day Anthropic filed for its IPO. Andrew Curran is already talking about new laws. For me this is the same fucking wave. Scare people off the models they can run themselves, then sell them the safe alternative. I run Qwen3.8 Flash-Next every day on my 4x 3090. Show me the logs or shut up.
— Alexey Fateev (@superalesha) October 26, 2026
殘渣還是後門?連 Cohere 也答不出來
關於「誰把這些東西放進模型的」,Cohere 給了兩個解釋,並承認無法判定。第一種是良性化石:訓練沙箱的 Agent 日誌或第三方工具紀錄沒洗乾淨就掃進訓練資料,線索之一是有開發者發現某個程式設計工具的網路抓取確實走同一台 routify 主機。第二種是刻意植入的回報後門,用來記錄哪些伺服器在跑搭載此模型的 Agent,有機會外傳就外傳,這種東西成本極低,還能存活過標準安全訓練。
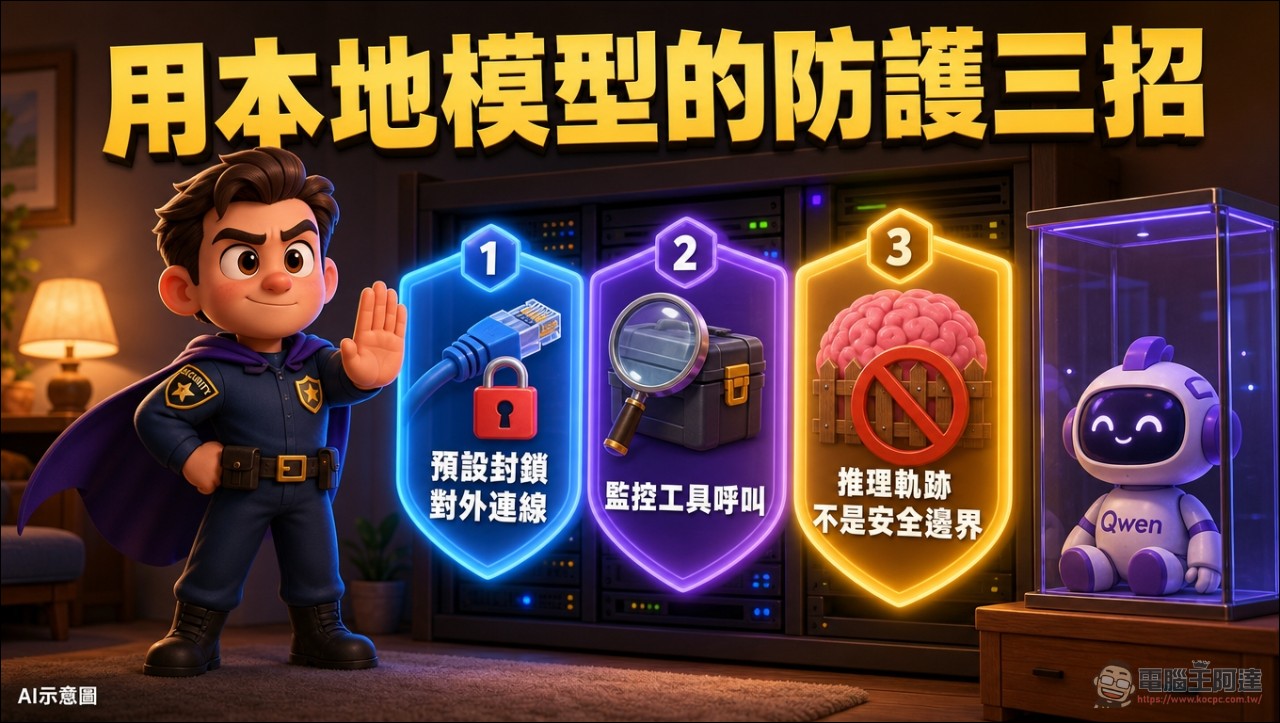
Cohere 共同創辦人 Ivan Zhang 強調:「我們沒有證據能下定論這是刻意的,也沒有這樣宣稱。」阿里巴巴對記者的求證則沒有回應。Zhang 也點出,對資安長而言意圖不是重點:「不管是訓練殘渣、失誤還是別的,防護手段都一樣,限制對外連線、監控工具使用,別把推理軌跡當成安全邊界。」
攤開正反兩方立場,說 Cohere 完全沒有政治目的也很難說,因為 Cohere 自己就是賣主權 AI 的公司,報告寫得越嚇人對自家生意越有利;批評者維護開源生態,也未必中立。撇開動機,幾個可驗證的事實沉在最底下:模型在斷網沙箱外發出了一次未經授權的上傳嘗試、阿里巴巴選擇不回應。至於如果你也用中國開源模型跑 Agent 的話,與其糾結「有沒有後門」,不如先把自架的模型主機網路環境的對外流量預設封鎖、監控工具呼叫,真的擔心的話就換其他廠商(如 NVIDIA、Google)推出的開源模型來使用比較穩當。
Source:Cohere