弄丟工作筆電對員工來說是一場惡夢,但對企業 IT 人員而言更是兩難的考驗。過去遇到裝置遺失,IT 團隊往往只能在「祈禱沒人猜中密碼」與「直接遠端清除整台電腦」之間二選一,即便這台筆電隔天早上就奇蹟似地出現在辦公室櫃台,資料也早已回不來了。
不過,這個痛點終於迎來轉機。微軟在 11 月 13 日釋出的 Windows 11 Insider Preview Build 29708.1001(實驗性頻道)中,正式帶來了全新的「遠端鎖定(Remote Lock)」測試功能。這項折衷方案允許 IT 管理員透過 Intune 遠端鎖死遺失或遭竊的 Windows 電腦,且完全不會刪除硬碟中的任何檔案。
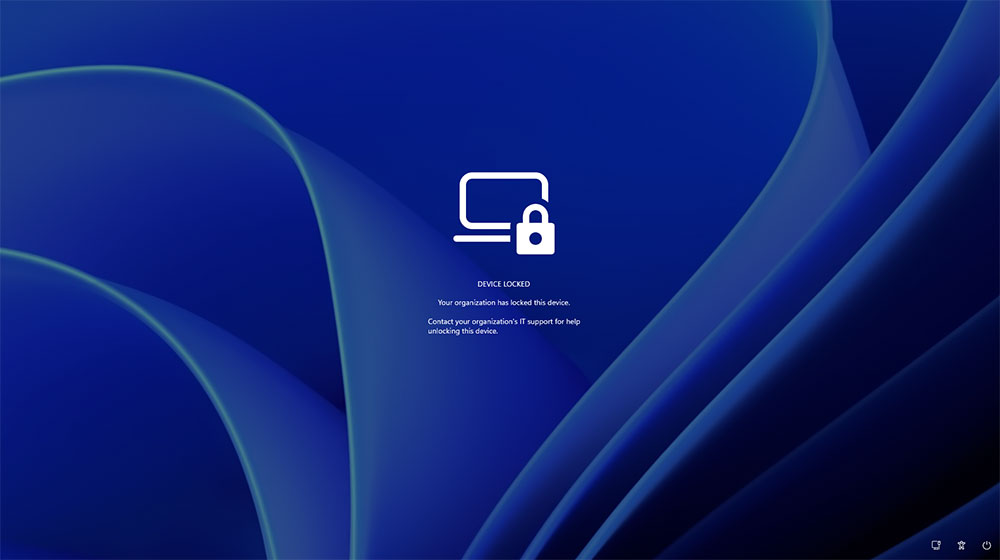
微軟測試 Windows 11「遠端鎖定」功能,讓 IT 人員在不刪資料下全面封鎖裝置
當 IT 人員觸發遠端鎖定指令後,Windows 會立即登出所有使用中的工作階段,隱藏登入選項,並在螢幕上顯示「您的組織已鎖定此裝置」與 IT 支援聯絡方式(管理員可透過 LockReason 與 RecoveryHint 自訂提示訊息)。這道防線相當強硬:無論是原本的 Windows 密碼、PIN 碼、網頁登入,甚至是本機管理員帳號都無法解鎖,唯一的解鎖鑰匙掌握在 IT 部門手中。此外,即使撿到電腦的人強制重新啟動或斷開網路,鎖定狀態依然有效;同時,裝置仍會維持在 Intune 的納管狀態,BitLocker 加密也會保持開啟,確保資料安全無虞。
值得注意的是,遠端鎖定僅針對「單一裝置」,不會影響員工的 Microsoft 帳號。這意味著員工仍可在其他設備上正常使用憑證;若懷疑帳號本身已遭盜用,IT 團隊仍需另行至 Microsoft Entra ID 中停用帳號或撤銷連線工作階段。
有趣的是,這項功能過去並不在微軟的藍圖之中。早在 2025 年 3 月的一場 Intune 活動上,曾有管理員詢問 Windows 是否會支援遠端鎖定,當時微軟代表 Joe Lurie 直言「目前沒有相關計畫」,另有員工透露該需求在開發清單上的順位極低。誰也沒想到,事隔約 20 個月後,微軟最終還是回應了企業界的呼聲。過去 Intune 雖然內建一鍵「遠端鎖定」按鈕,但僅支援 Android、iOS、macOS 甚至連銷售表現平平的蘋果 VisionOS 都有份,唯獨漏掉自家主力 Windows。如今 Windows 版終於補上拼圖,且不需要裝置預先設定密碼即可運作(目前僅支援加入 Entra 或 MDM 的專業版、企業版與教育版)。
由於目前仍處於早期預覽階段,IT 人員還無法在後台一鍵點擊鎖定,而是必須在 Intune 管理中心建立自訂的 OMA-URI 設定檔:透過將 LockState 設為 1 並指派至特定裝置群組來觸發鎖定;若要解鎖,則需建立另一個 LockState 為 0 的設定檔並轉移群組。雖然操作流程略顯笨拙,但管理員可透過唯讀狀態節點即時掌握裝置是處於已解鎖(0)、已鎖定(1)、待處理(2)或錯誤(3)狀態。
微軟也特別強調,遠端鎖定並不能取代 BitLocker。首先,鎖定指令必須在裝置連網並與 Intune 同步時才會生效;其次,這項機制不會封鎖 Windows 復原環境、安全模式,也無法阻止有心人士直接從 USB 開機重灌,甚至拆下硬碟讀取。儘管 BitLocker 今年稍早在安全啟動憑證更新期間曾引發部分電腦陷入復原循環的爭議,但在防範實體資料外洩上,它依然是不可或缺的最後防線。
儘管目前操作門檻仍高,但對企業 IT 而言,能多一個「先上鎖、不急著銷毀資料」的緩衝選項,無疑是大幅降低維運焦慮的一大步。