儘管 Google 近年不斷針對第三方應用程式安裝增設安全門檻,但憑藉 Android 系統的開放性,只要你夠有決心,依然能突破限制安裝任何軟體。然而,「能裝」不代表「該裝」,側載(Sideloading)技術本身是中性的,但當你決定跨出 Google Play 或手機品牌商構築的「圍牆花園」時,裝置暴露在惡意軟體與個資外洩的風險便會呈指數級飆升。在自由安裝的背後,以下四種最常見的「高風險來源」,正是駭客最喜歡用來守株待兔的數位陷阱。

別為了「免費解鎖」奉上手機!盤點 Android 側載最危險的 4 大資安陷阱
藏在信件與通訊軟體裡的「偽裝附件」
這聽起來像是老掉牙的資安常識,但至今仍有無數人中招:絕對不要安裝任何透過 Email、簡訊或通訊軟體傳來的 APK 檔案。
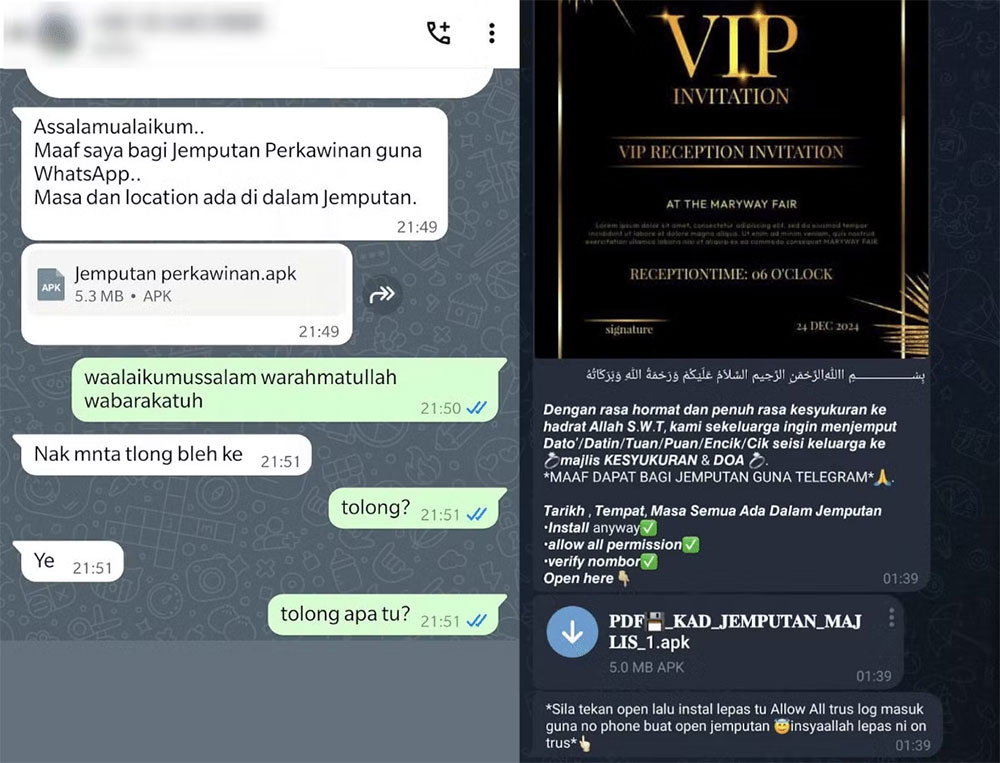
透過附件散播病毒是網路攻擊的經典起手式,且手法不斷翻新,資安大廠卡巴斯基(Kaspersky)便曾揭露,有駭客集團專門在 WhatsApp 與 Telegram 上發送惡意 APK。為了降低戒心,攻擊者常大玩「雙重副檔名」的文字遊戲,例如將檔案命名為 帳單明細.PDF.APK。一般用戶往往只注意到前面的 .PDF,卻忽略了作業系統真正執行的,永遠是最後面的 .APK。當你點擊任何文件或圖片附件,螢幕卻突然跳出「Android 軟體包安裝程式」的畫面時,請立刻按下取消並徹底刪除該檔案。
標榜「破解版、免費解鎖高級功能」的 APK 網站
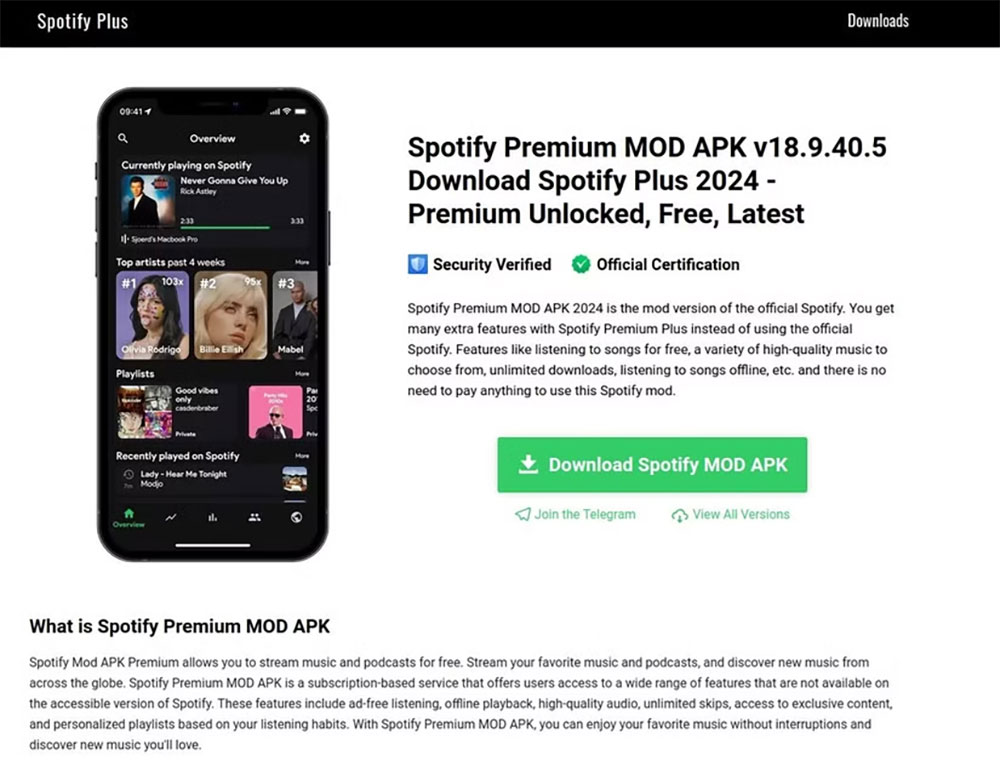
無可否認,側載機制長期以來一直是軟體盜版的溫床。許多玩家為了免費暢玩付費遊戲,或是繞過工具類 App 的訂閱付費牆,習慣上網搜尋所謂的「破解版(Mod APK)」。
卡巴斯基研究團隊指出,這類網站常主打「免費解鎖 Spotify Premium」等極具誘惑力的口號。但只要具備基本的網路架構常識就會知道,這在技術上根本不可能實現,Spotify 判斷用戶是否為付費會員,是透過雲端伺服器驗證帳號權限,而非取決於你手機裡裝了哪個版本的 App。這些打著免費旗號的修改版軟體,不僅無法解鎖任何功能,甚至還會反過來劫持你原本從官方商店下載的正版應用程式,暗中植入木馬。
社群媒體上精準投放的「惡意安裝包廣告」
現代人滑社群媒體時,大多對穿插其中的廣告感到麻木,眼神往往只是放空等待廣告結束。然而,這些看似無害的推播,有時卻是專為特定族群量身打造的資安陷阱。
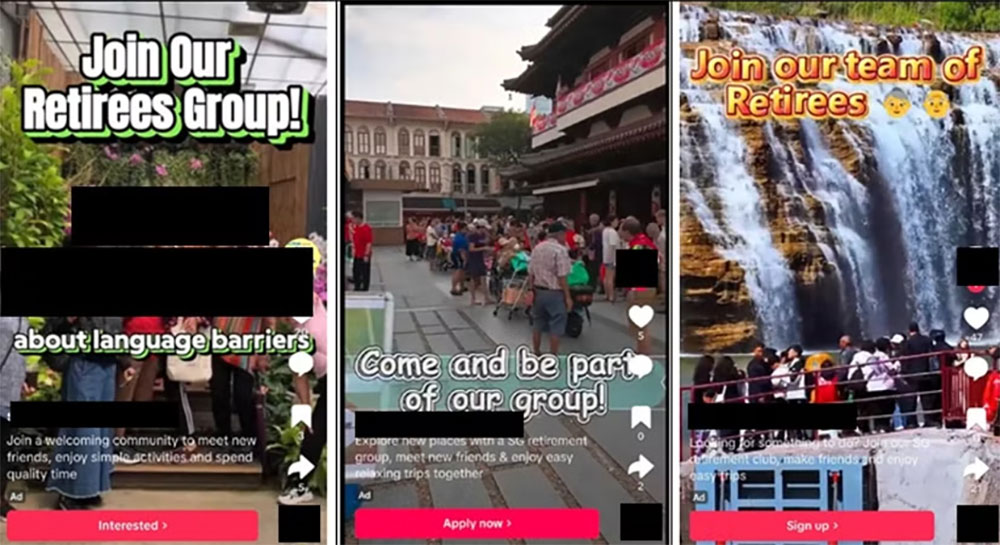
新加坡警方就曾破獲一起針對銀髮族的詐騙案,駭客在社群平台投放「社區樂齡活動」廣告,一旦長輩點擊並留下聯絡資訊,詐騙集團便會趁機傳送夾帶惡意程式碼的 APK 誘導安裝。同樣的劇本也頻繁出現在各種成人導向的誘餌廣告中,只要一時好奇點擊下載,手機控制權便瞬間易主。
介面高度擬真的「山寨第三方應用商店」
開放多元的第三方應用程式商店,對促進市場競爭與用戶選擇權來說是件好事,但這股趨勢也成了網路釣魚的新破口。就像駭客會架設假冒的網路銀行網頁一樣,如今連「應用程式商店」都有山寨版。
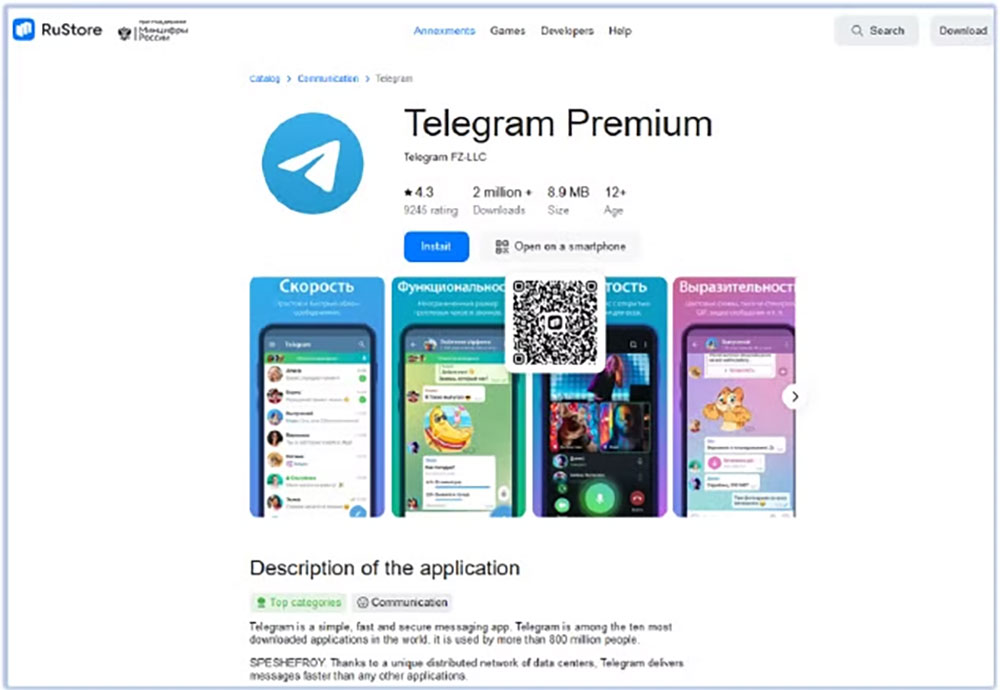
資安機構 Cyfirma 曾發現有駭客完美複製了俄羅斯合法的第三方商店「RuStore」,並在假網站中上架一款名為「Telegram Premium」的應用程式,實際上卻是惡名昭彰的 FireScam 惡意軟體。由於許多合法的替代商店本身就支援直接透過網頁瀏覽器下載,一般用戶極難辨別真偽。最穩妥的做法,是務必透過官方認證的獨立 App 造訪這類平台,避免直接從搜尋引擎點擊來路不明的網頁連結。
無可諱言,就連 Google Play 等主流官方商店,偶爾也會出現漏網之魚。但憑藉著嚴格的自動化審查與 Play Protect 防護機制,官方管道的資安風險依然遠低於外部來源。在數位世界裡,「好得令人難以置信的優惠,通常就是詐騙」是不變的鐵律。Android 確實賦予了用戶極高的自由度,但在按下「安裝」鍵之前,請務必確認來源 100% 可信——否則你省下的幾百元訂閱費,最終可能要用整個數位身分的安全性來償還。