
ChatGPT Pro 是 OpenAI 最高階的個人訂閱方案,月費從 100 美元起跳,因此看到有免費送的機會,相信無論是誰都會心動,而且還只要報名一場線上活動就能拿到 3 個月。但看到這種好康的事情要非常小心,即便活動看起來很正式,網頁外觀跟官方活動頁幾乎一樣,但近日有國外資安研究人員發現,這其實是駭客設計的網路釣魚陷阱,如果照著指示登入 Microsoft 或 Google 帳號,帳號存取權限就可能落入駭客手中,就算有開雙重驗證也不見得擋得住。
圖片來源:Bleeping Computer
免費送 3 個月 ChatGPT Pro 是陷阱!假 OpenAI 活動盜取 Google、Microsoft 帳號,連雙重驗證都能繞過
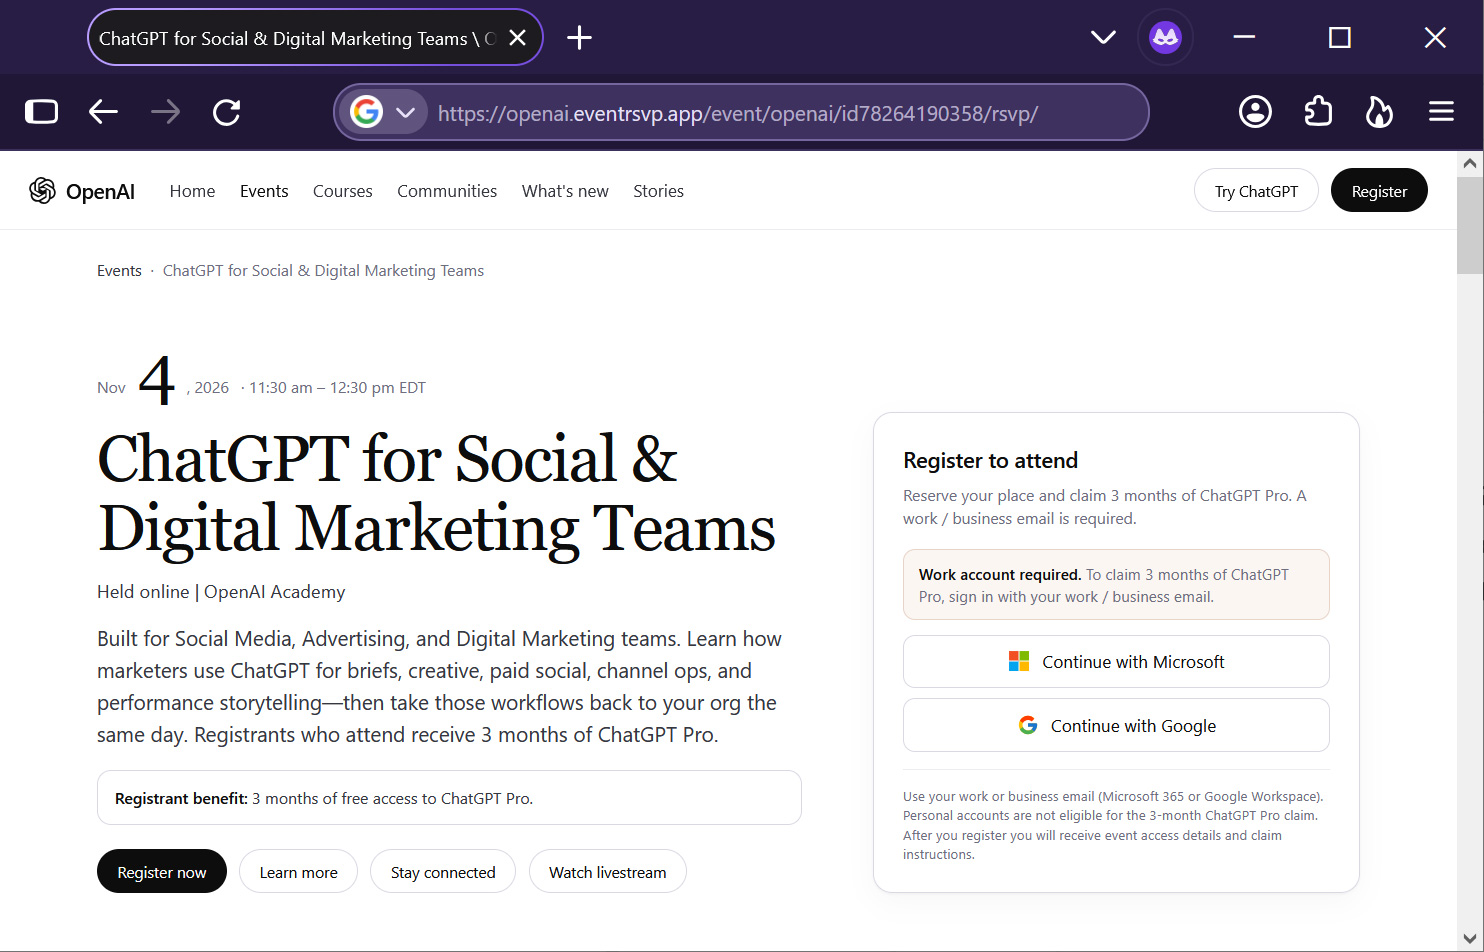
根據外媒 Bleeping Computer 報導,Push Security 研究員 Luke Jennings 在報告中指出,他們於 10 月下旬偵測並攔截了多起客戶瀏覽器連往假活動報名頁的行為,其中最主要的一頁假冒的是 OpenAI Academy 的活動網站。頁面宣傳一場 11 月 4 日的線上直播,名稱叫「ChatGPT for Social & Digital Marketing Teams」,主打社群與數位行銷團隊怎麼用 ChatGPT,報名參加就送 3 個月 ChatGPT Pro。
流程大概是這樣,受害者會先收到一封活動邀請信,信裡的連結不是直接連到釣魚網站,而是先經過 Google 的短網址(c.gle、share.google)或 Zapier 的 zpr.io 轉址,有一條轉址鏈甚至還先繞過 x.com 的登出頁。這些都是大家平常信任的網域,比較不容易被攔下來。
點進去之後,會先看到一個 Cloudflare 的「Confirm you’re not a robot」真人驗證畫面。對一般人來說,這個畫面很常見,反而也讓整個流程顯得更沒問題。但它真正的用途,只是要擋掉資安公司的自動掃描工具,Push Security 提到,大多數針對這些網域的公開掃描都停在這一頁,根本看不到後面的釣魚內容。
通過驗證後,就正式進入仿冒 OpenAI Academy 的活動頁,頁面會寫明需要使用工作帳號報名,並提供「Continue with Microsoft」和「Continue with Google」兩個按鈕。更重要的是,這些活動頁還會自動翻譯成訪客的語言,意味著台灣使用者打開,看到的可能就是中文版,更容易誤以為是正式的國際活動。
目前傳出的這個釣魚陷阱主要鎖定「公司帳號」,這是因為公司的 Microsoft 365 或 Google Workspace 帳號可以連到內部文件、客戶資料和雲端硬碟,對駭客來說價值高很多。Push Security 也在報告中提到,現在很多員工都想用最新的 AI 工具,這就讓 AI 成了很好的誘餌。
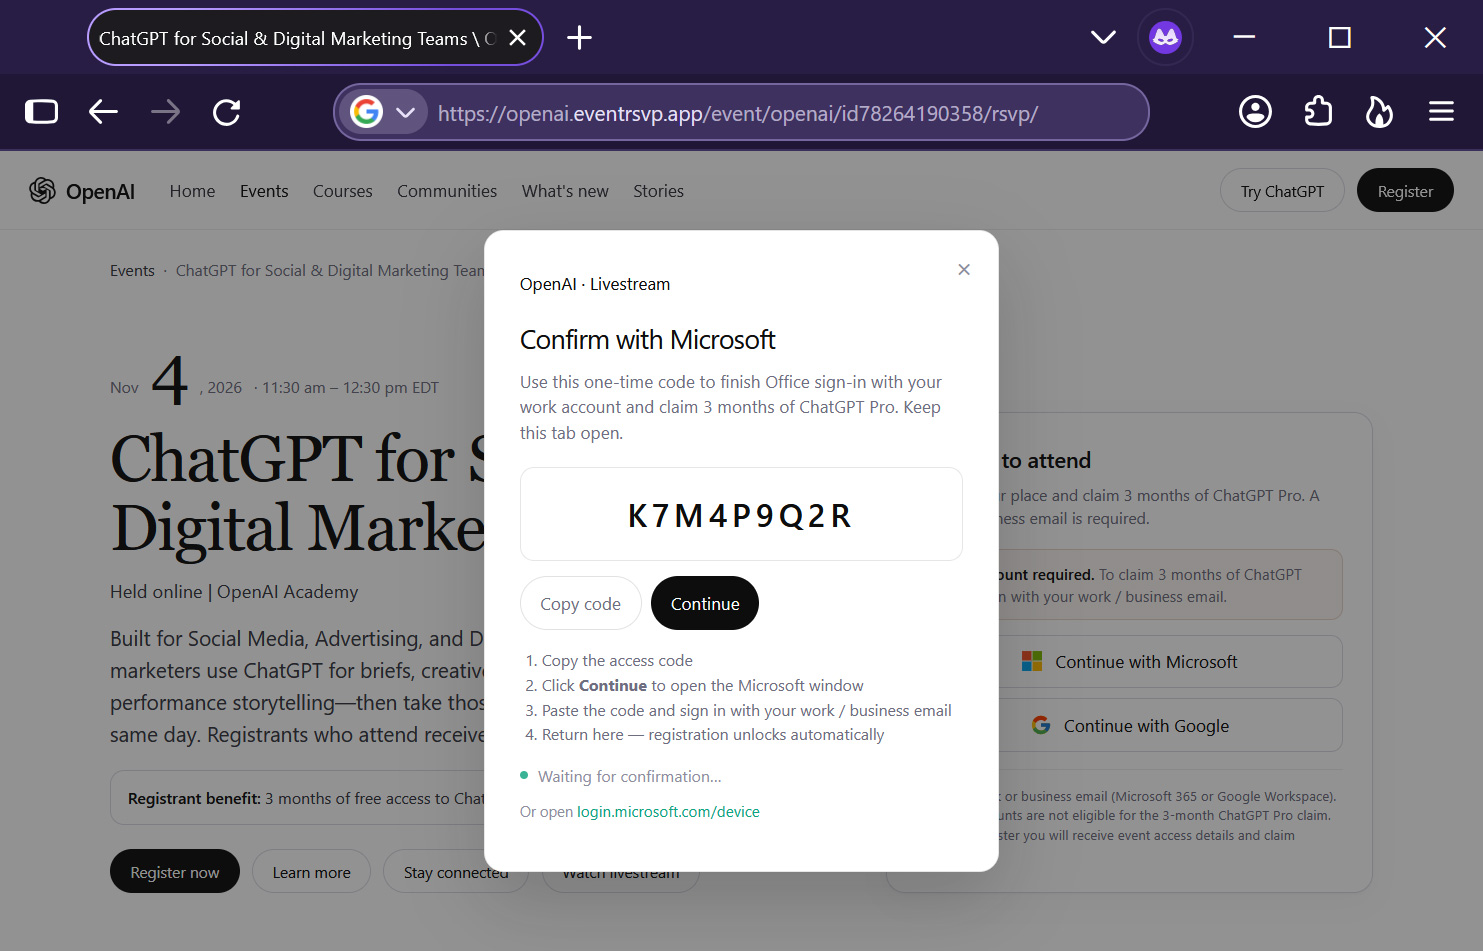
如果選擇 Microsoft 帳號,網頁會跳出一個「Confirm access」視窗,顯示一組驗證碼,並要你複製下來。接著按「Open Microsoft」後,會出現真正的 Microsoft 裝置登入頁面,網址完全沒問題。
整個過程你可能覺得沒什麼問題,但這招其實叫「裝置碼釣魚」,利用的是 Microsoft 正常的裝置登入機制,原本都是用在智慧電視、遊戲機這類不好打字的裝置。像是電視螢幕顯示一組碼後,你拿手機到官方頁面輸入並登入,電視就能拿到你的帳號權限:
圖片來源:Push Security 經由 Bleeping Computer
只不過,這次那組碼是駭客那邊產生的,你輸入、登入、按下同意之後,Microsoft 發出的登入權杖是交給駭客的 Kali365 工作階段,等於你自己幫駭客開了門。由於從頭到尾都是在真的 Microsoft 頁面上操作,密碼和雙重驗證也是正常輸入,受害者很難察覺不對勁:
圖片來源:Push Security 經由 Bleeping Computer
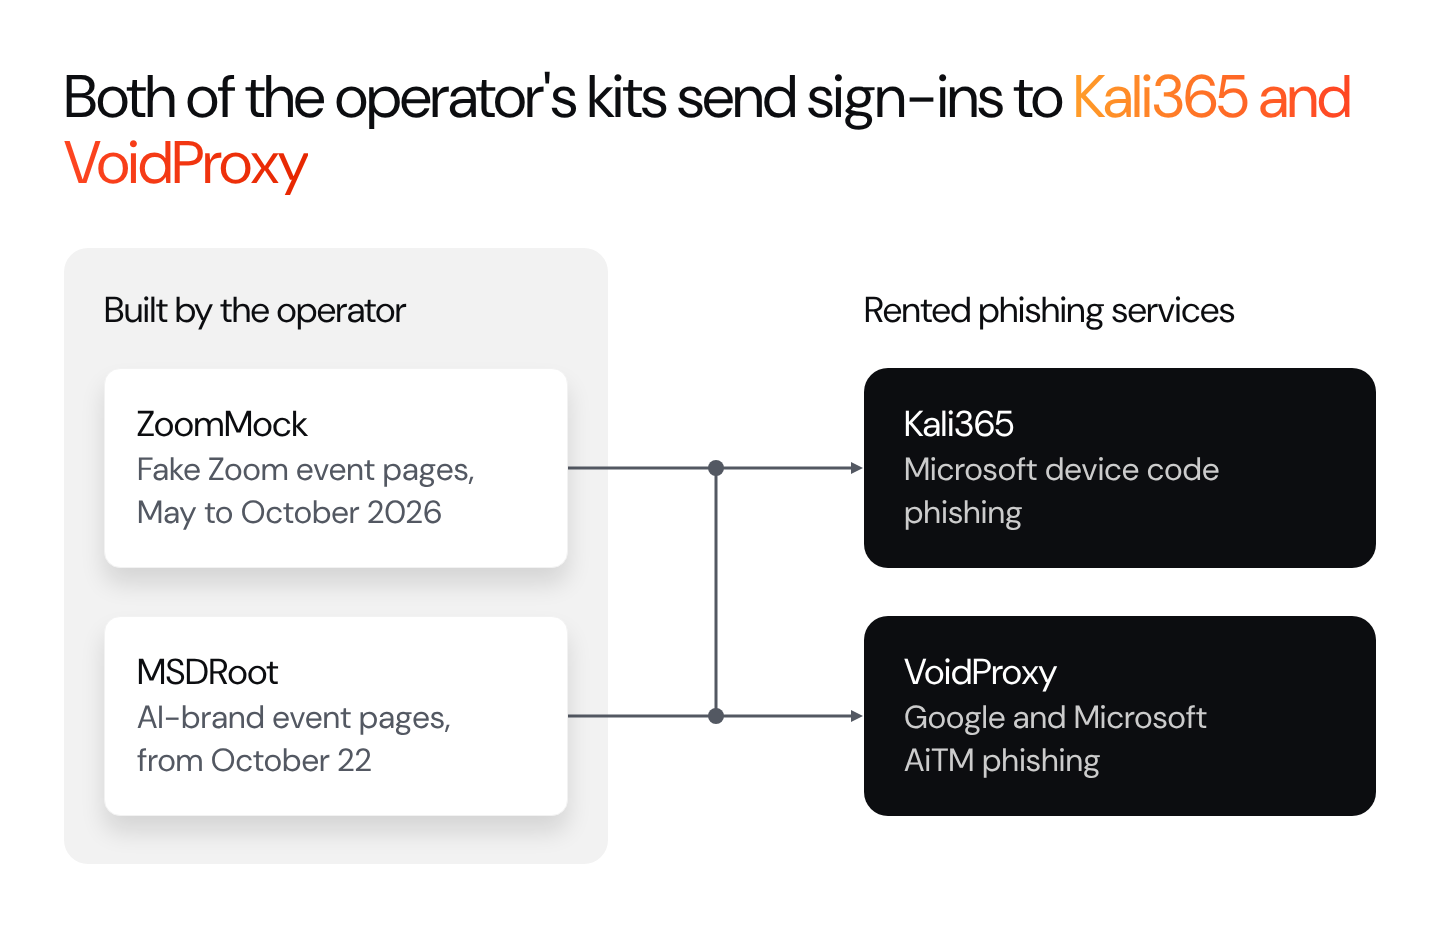
而且還沒結束,假活動頁接著會顯示「Signed in as…,正在開啟 Microsoft 365」,再把你帶到 VoidProxy 架設的假 Microsoft 登入頁,再騙一次密碼和工作階段 Cookie,讓駭客多一份備用的存取權。
圖片來源:Push Security
選擇 Google 帳號登入的話,網頁則會彈出一個標題為「Portal」的視窗,裡面看起來就是正常的 Google 登入畫面。但這個視窗實際上開在 VoidProxy 的反向代理網域上,駭客的伺服器在你和 Google 中間,你輸入什麼,它就轉給 Google 什麼,同時把密碼、雙重驗證回應和登入後的工作階段 Cookie 全部複製一份下來。
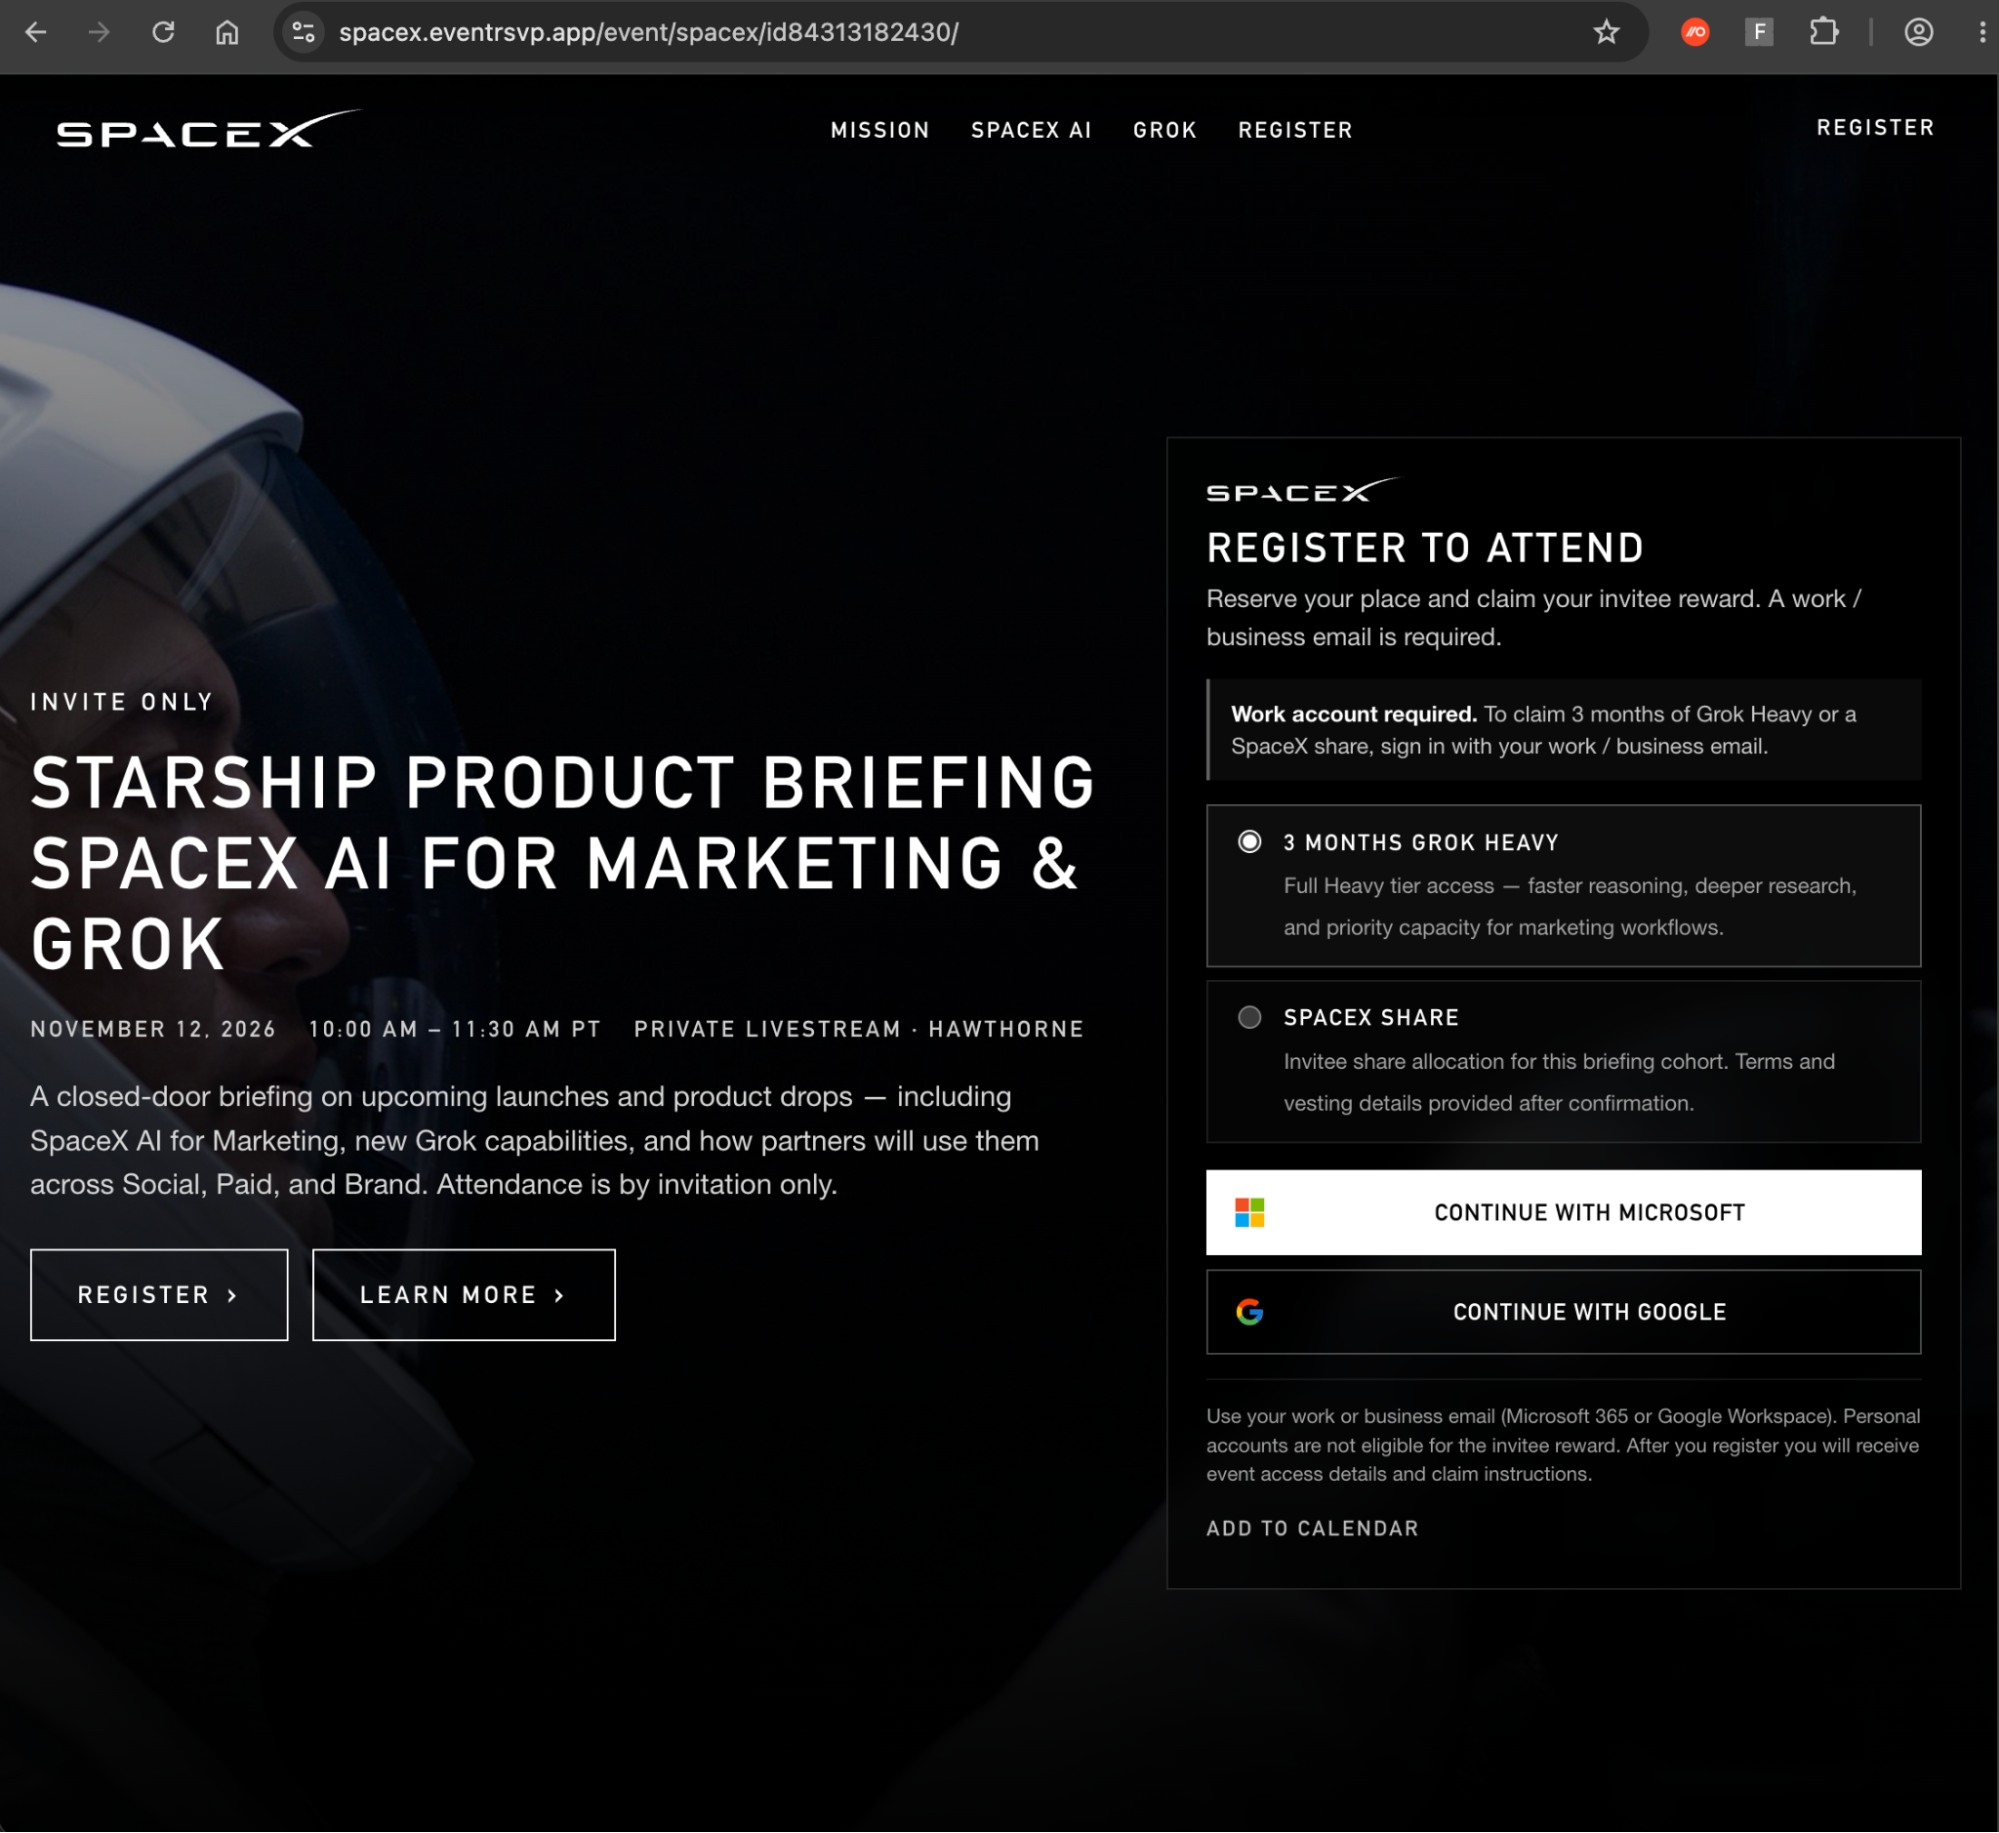
不只是 ChatGPT Pro,研究人員也發現同一波釣魚活動還有其他版本,像是:
- SpaceX: 假冒一場 11 月 12 日、只限邀請的「Starship Product Briefing」,主題是 SpaceX 的 AI 行銷與 Grok,報名者可以在「3 個月 Grok Heavy」和「一股 SpaceX 股票」之間二選一。
- Anthropic: 假冒「Anthropic at AWS re:Invent」活動。研究人員調查時這個頁面已經下線,是 10 月 22 日最早出現的一批新版假活動頁。
圖片來源:Push Security
所以說,以後收到任何 AI 福利的邀請活動,真的要多加小心,像是先上網檢查官方是不是真的有這活動、不要隨便輸入裝置驗證碼之類。
千萬不要想說你有打開雙重驗證,帳號被偷風險很低,事實上不是這樣,還是可能被中間人攻擊或裝置碼釣魚繞過。