最近歐洲超市冰箱傳出大量被駭並調高溫度導致失誤變質的惡意事件持續延燒,就當大部分人怪罪可能是駭客使用 AI 惹禍的當下,英國國家網路安全中心(NCSC)給出的調查結論毫無神秘感:駭客並不需要使用 AI,也沒用到任何零時差漏洞。入侵的方法僅是兩種任何人都能使用的方法,甚至其中一組還直接印在廠商自己發布的安裝手冊裡。
預設密碼 Supervisor/12345,就寫在公開手冊
這波攻擊的主要目標是丹麥大廠丹佛斯(Danfoss)的 AK-SM 系列冷藏控溫器,根據資安媒體 Decryption Digest 梳理攻擊流程時指出,AK-SM 控制器出廠時內建一組固定帳號密碼:帳號 Supervisor、密碼 12345,這組預設值白紙黑字收錄在 AK-SM 800A 安裝手冊中,該手冊在官網裡免費下載。攻擊者根本不用猜密碼,把說明書打開就有答案。
第二把鑰匙藏得更深也更低級。CVE-2025-41450(CVSS 8.2 分)是控制器裡一個隱密的「每日密碼」維保功能:設備接受以特定格式寫入的「當天日期」作為通行碼,管理者設定的密碼直接被繞過。駭客拿到設備後根本不用碰你的密碼,看一眼今天的日期就能登入。
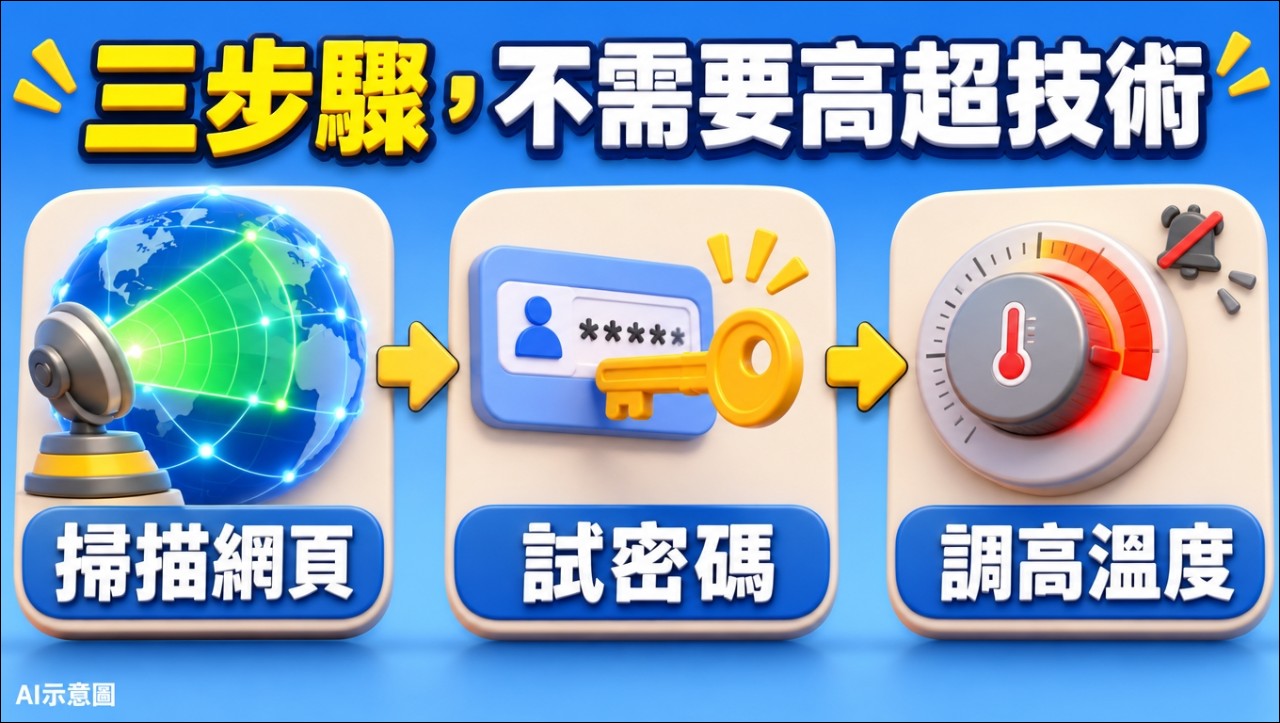
攻擊三步驟:掃網頁、試密碼、把溫度調高
整套手法沒有任何一步需要高超的駭客技術,攻擊者先用掃描器在公開網路上尋找回應 80 或 443 埠、特徵符合 Danfoss 網頁管理介面的設備;接著用預設密碼或每日密碼登入;最後在管理後台把溫度設定拉高、關閉高溫告警、篡改設定檔。資安公司 Lupovis 的蜜罐紀錄顯示,10 月 20 日起就出現對 AK-SM 介面的自動登入嘗試,10 月 26 日達到高峰,大規模掃描先行於攻擊。
SentinelOne Labs 在名為「Defrost and Disrupt」的行動評估中寫道:這些設備多年來就以原廠預設值暴露在公開網路上,2026 年這波攻擊只是攻擊者終於決定大規模使用這個入口。該報告把這波攻擊跟 2021 年美國奧斯瑪水處理廠事件放在一起比較,當時攻擊者用合法帳號遠端登入就改掉了加藥控制。
廠商 2025 年就發過通告,店面用停更舊機
低級錯誤的第二層在維護端,Danfoss 早在 2025 年 3 月與 8 月就發布安全通告,修補可被用來控制冷藏系統的軟體漏洞;受攻擊設備卻包含大量不再獲得軟體與安全性更新的除役機型。法國國家網路安全局 ANSSI 介入調查後,受災超市乾脆把冷藏系統整個斷網作為預防措施。受影響的控制系統包含 Copeland xweb、Danfoss AK-SC 與 AK-SM 系列、Dixell xweb。
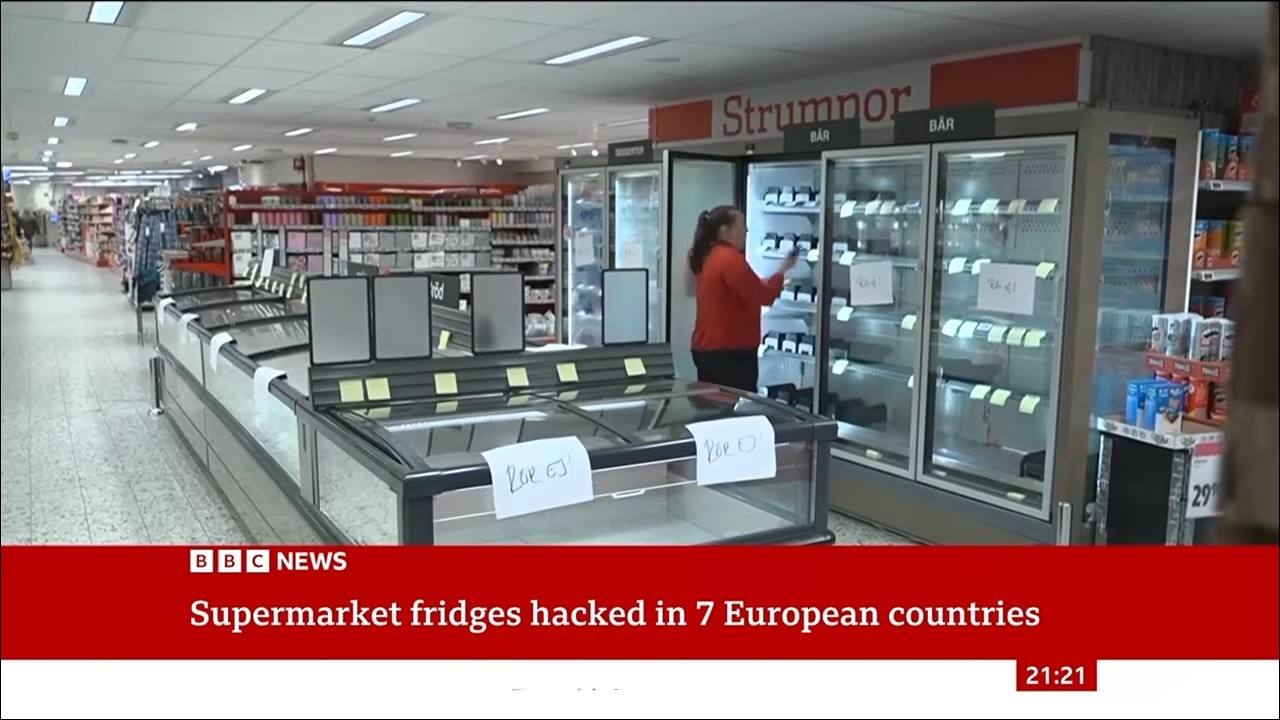
第一波攻擊發生在 2026 年 10 月 11 至 12 日夜間,約 300 家 Intermarché 與 Netto、100 家 Coopérative U、80 家 Carrefour、30 家 Monoprix 及多家 E.Leclerc 超市遭殃。攻擊者把冷凍庫與冷凍櫃溫度拉高到攝氏 50 度,除霜週期從 1 小時延長到 8 小時,延遲告警與介入時機;有門市低溫庫一度衝到 80 度。法國西南部 Gradignan 的一家 Intermarché 單店損失折合採購價約 21,000 歐元(約新台幣 70 萬元),全國損失估算達數百萬至上千萬歐元。
波及英國:肉品廠冰箱空轉,低溫庫飆到 100 度
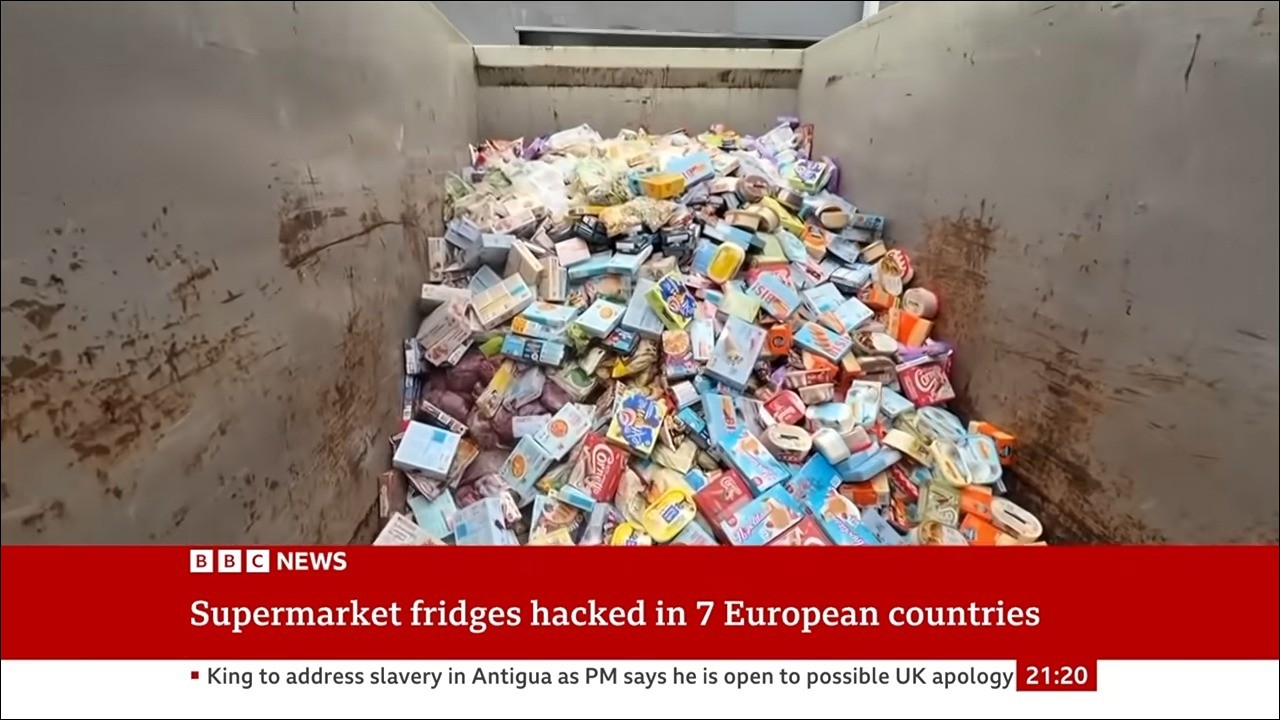
11 月 2 日第二波攻擊蔓延比利時、盧森堡、荷蘭、瑞典、愛沙尼亞、愛爾蘭與葡萄牙,超過 100 家門市隔夜冷藏失效。英國也被波及。NCSC 執行長 Richard Horne 在廣播節目受訪時說,團隊「通宵工作」通知可能受影響的機構,目前掌握國內有少數幾例脆弱技術遭利用。
英國獨立肉品供應商協會(AIMS)證實,旗下 300 多家會員裡有幾家無辜被波及,AIMS 把它們稱作 collateral(側面損害):兩家會員的冰櫃開始除霜,另一家的低溫庫溫度衝到攝氏 100 度,所幸事發時設備是空的,沒有肉品損失。西倫敦有機食品批發商 Langridge Organic 更透露,駭客控制了它 10 個冷房系統中的 6 個,遠端啟動除霜週期。
NCSC 執行長一句話戳破:幾十年靠便宜科技混過來
Horne 在 NCSC 年報發表會上直言:「幾十年來,我們集體靠便宜科技混了過去(For decades, we have collectively got away with doing tech on the cheap)。」他強調,過去不會被懲罰的捷徑,現在被攻擊者更快找到並利用。NCSC 營運總監 Paul Chichester 則說,正在與受災機構合作,在漏洞被利用前先把它們補起來。
跨大西洋的另一頭,美國聯邦調查局(FBI)、CISA 等 5 個聯邦機關於 11 月 5 日發布聯合緊急通報,點名食品零售與冷儲設施是現行主要目標,藥局、血庫、醫院冷存、軍方補給體系與食品運輸都在同一攻擊表面上。五角大廈也證實正檢視 8 月美軍補給站冷凍櫃故障事件是否與本波攻擊相關。
結語:這波攻擊提醒的是最基本的事
整個事件看下來,只要任何一項基本工作如果被徹底執行的話都不會發生:換掉預設密碼、把控制設備移出公開網路、更新或汰換停更設備、別讓告警被關掉…每一項都是基本知識,但卻沒人落實(就像很多人家裡的監控都用預設帳密,結果被駭客任意登入觀看)。NCSC 年報公布的數字也呼應這個重點:其事件管理團隊一年收到 1,831 件網路攻擊通報,其中 337 件需要支援、80 件屬國家層級重大事故,另通知 8,500 個組織其系統已被攻陷。駭客沒有變得更聰明,是這些原本該改的預設密碼、MIS 沒做的事終於被找到了。
資料來源:Decryption Digest