前日由於幾乎所有 PHP 網站都中獎,導致許多政府單位與大型企業網站下線避風頭的 PHP2Shell 漏洞原因,在消息曝光隔天,PHP 團隊立刻一次釋出四個版本,同時修補兩個編號為 CVE-2026-109618 與 CVE-2026-109619 的漏洞,不過有些沒有維護能力的中小企業可能連更新 PHP 都有困難。趨勢科技旗下 TrendLife 觀察到這波衝擊,在今日全新服務「TrendLife PHP漏洞急救包」,專為中小企業在完成底層修補前,
9.2 分的兩個漏洞,修補版同日上線
CVE-2026-109618 與 CVE-2026-109619 兩項漏洞的成因都落在記憶體管理,根據美國國家標準暨技術研究院的弱點資料庫,CVE-2026-109618 的問題在於 PHP 以 longjmp() 處理記憶體不足錯誤時,部分執行脈絡沒有正確處理,會在配置前讓請求記憶體處於未初始化狀態,後續的請求清理程序可能讀取或依這塊記憶體分支。CVE-2026-109619 則是全域狀態在重設後仍可能指向已釋放的請求記憶體,後續請求在狀態完全初始化前讀取或依據它判斷。兩者都能穩定觸發遠端程式碼執行。
PHP 官方安全公告列出的弱點類型完全一致:使用後釋放(CWE-416)、例外狀況處理不當(CWE-755)、存取未初始化指標(CWE-824)、循序記憶體配置控制不當(CWE-1325),以及資源初始化錯誤(CWE-1419)。CVSS 4.0 向量字串為 AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H,攻擊不需要任何權限,網路可達即可嘗試。
修補版本在同一天全部上架,四個分支的公告都寫明這是安全性發行:
- PHP 8.5.12、8.4.27、8.3.36、8.2.35,全部於 10 月 22 日發布
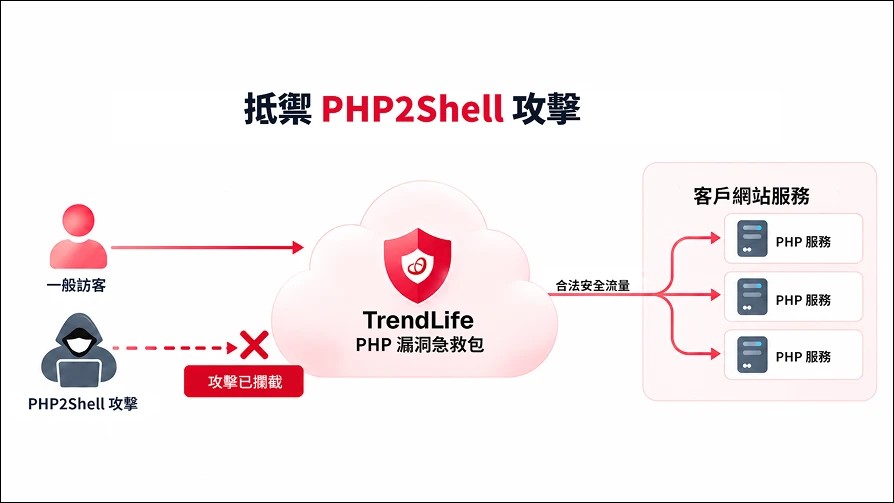
TrendLife PHP漏洞急救包將威脅暫時擋在網站前面
TrendLife PHP漏洞急救包採用代理(Proxy)架構,部署於網站之前,作為對外流量的第一道防線,在有心人士的惡意請求抵達伺服器之前即予以攔截,協助防範PHP2Shell等已知PHP攻擊手法。其防護規則特別針對PHP、WordPress與Laravel網站最佳化,並具備以下特點:
- 託管式防護:設定簡單、由TrendLife代管維運,無需自行調校規則。
- 多網域防護:單一服務可保護多個網域,同一網域下最多10組主機名稱。
- 內含免費SSL憑證:自動簽發並續期,無額外費用(亦可沿用自有憑證)。
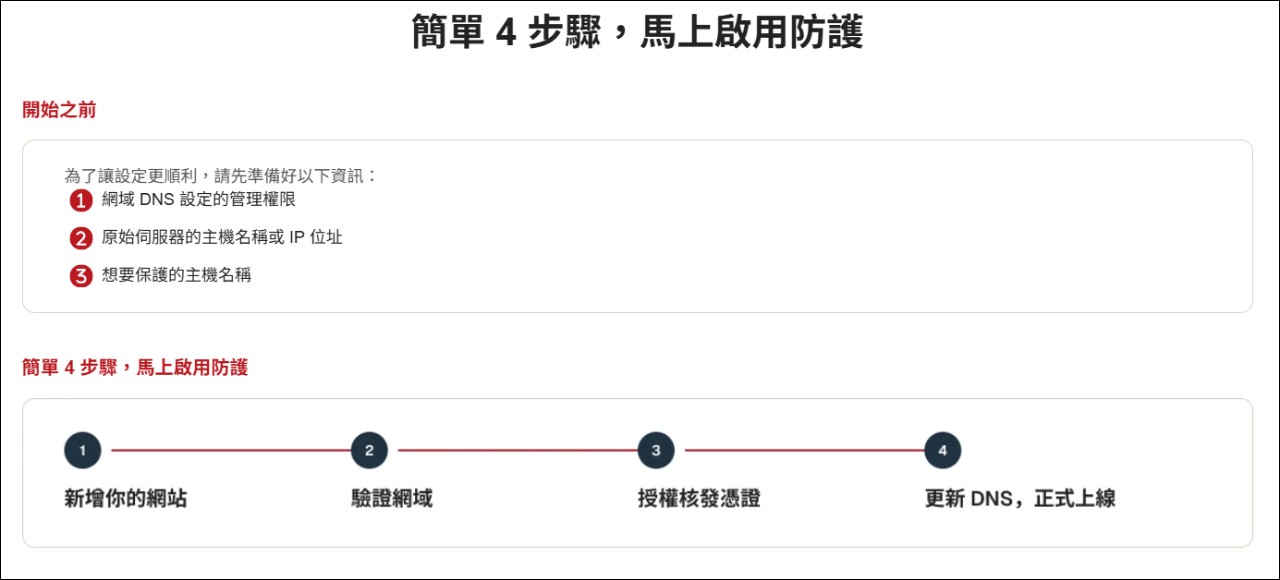
- 30分鐘、3步驟快速上線:新增網站、驗證網域擁有權、開啟防護,約30分鐘完成設定。
執行長陳怡樺:工程師徹夜趕工
趨勢科技執行長暨共同創辦人陳怡樺表示:「PHP漏洞波及全球各大、中、
即日起7天免費
TrendLife PHP漏洞急救包自即日起開放中小企業免費使用7天,
資料來源: TrendLife PHP 漏洞急救包產品頁