資安公司 Calif 在 10 月 16 日連發四則推文,全部都針對最新款搭載 iOS 27 的 iPhone 18 Pro完美越獄漏洞,分別是:Signal 一鍵入侵、iMessage 入侵、iPhone 特殊操作、APT 代表 Apple Persistent Threat。其中最震撼的是第三個,在 iPhone 18 Pro、iOS 27.0.1 上做出完美越獄(Untethered Jailbreak;不繫結越獄),重開機後依然維持越獄狀態,並現場直接重啟給全場看。該公司在推文裡表示:「今天在巴黎 Hexacon 發表的展示,一切都會在適當時機釋出。」
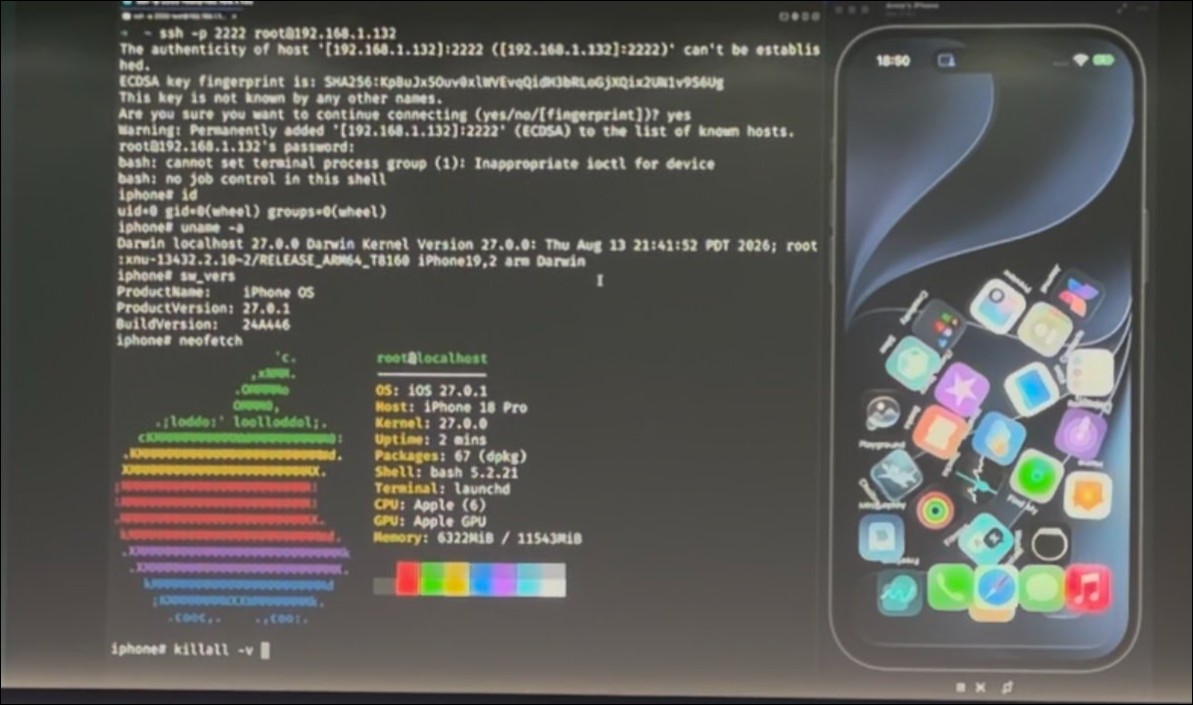
iPhone 18 Pro完美越獄:重開機越獄狀態還在
越獄研究員 Billy Ellis 拍下現場影片:團隊把手機重啟,用正常密碼解鎖,打開 SSH 連線,直接拿到 root 權限,終端機顯示 iOS 27.0.1、開機約兩分鐘。「不繫結越獄」的意思是重開機後依然維持越獄狀態,不需重新連接電腦運行越獄程式。這是最新硬體加最新系統第一次被完美越獄攻破。Calif 沒說用哪些漏洞,也沒放出任何工具。
要在最新 iPhone 拿到 root,通常得串一整條漏洞鏈:逃出 App 沙盒、接管核心、繞過 Pointer Authentication Codes 這類硬體級防護。撐過重開機更難,因為蘋果開機鏈層層驗簽。這次現場重啟等於把整條鏈一次攤開給全場驗證。
Hexacon 開幕日,全場見證
Hexacon 是巴黎的進攻型資安研討會,10 月 16、17 日兩天,講題集中在手機、瀏覽器這類常用平台的漏洞。Calif 選在開幕日登台,等於把全年最重的展示壓在第一天。現場影片是最有力的證據:重啟、輸密碼、SSH root,開機兩分鐘,一氣呵成,沒有剪接的空間。
四個展示:Signal、iMessage、越獄、APT
Calif 的 X 列出四個展示。第一個是 Signal 一鍵入侵:
Demos we presented at Hexacon in Paris today. Everything will be released in due time. 1/ Signal 1-click https://t.co/ZGnb0uVg4K
— Calif (@calif_io) October 16, 2026
第二個酸了一句:「第三方 App 算什麼,反正大家都用 iMessage,對吧?」接著就是 iMessage 版漏洞:
第三個「你的 iPhone 做得到嗎?」就是越獄展示:
第四個把 APT 重新解釋為 Apple Persistent Threat,蘋果持續威脅,嘲諷拉滿。
有網友猜 Signal 的破口不在 Signal 本身,而是系統 PDF 渲染函式庫,但 Signal 根本沒有內建 PDF 渲染碼。還有人一看 PDF 就想到當年的 JailbreakMe,開個網頁滑一下就越獄,Saffron 的味道。當年 JailbreakMe 靠的也是渲染引擎破口,十多年過去,同類攻擊面還在,iOS 的 PDF 與字體解析一直是賞金獵人的最愛。這次 Calif 一次端出 Signal、iMessage 兩條路徑,等於告訴全場,這類破口至今仍是現役漏洞攻擊口。
Calif 是誰:BEAST 發現者、Stuxnet 分析師、Pwn2Own 冠軍同隊
這場展示的公司 Calif 並不是靠運氣破解的無名小卒,Calif 是加州資安公司,60 人橫跨五大洲,客戶包括 OpenAI、Anthropic、Google、Cursor 和 xAI,專做 AI 紅隊與安全工程。掌舵的 Thai Duong 在 Google 待了 12 年,是 BEAST、CRIME、POODLE 三大 TLS 漏洞的共同發現者。團隊裡有 AFL-fuzz 作者 Michal Zalewski,分析過 Stuxnet、待過蘋果的 Bruce Dang,合著 iOS 駭客手冊、拿下 Pwn2Own 2011 iPhone 項目的 Dion Blazakis,連 Google 的 Security Princess Parisa Tabriz 都掛名顧問。這種陣容出手,打的是最新硬體也不意外。
完美越獄為何絕跡多年?
年輕用戶可能沒感覺,但不繫結(完美)越獄絕跡很久了。iPhone X 以前的 checkm8 是無解的硬體漏洞,也造就 palera1n 這類半繫結工具,重開機得接電腦重啟。Dopamine 這類應用型越獄是半不繫結,簽名過期一樣得重來,支援範圍也只到特定晶片與韌體。iPhone 16 之後的機種,公開工具基本無解。Calif 這次在 A19 加 iOS 27.0.1 上做出重開機自己回來的不繫結,是 checkm8 之後第一次有人在最新硬體上達成,難怪越獄圈說過年。
推文底下 3,600 多讚、400 多轉發。TrollStore 作者 opa334 跑來喊 Hexacon FOMO 發作,iPhone 17 Pro Max 被問是不是也淪陷,有人問支不支援 27.2,還是只能停在 27.0.1。最多人問的是三件事:鎖定模式擋不擋得住、漏洞報給蘋果了沒、90 天後會不會釋出。有人直接喊開 Patreon,越獄社群願意掏錢支持。
鎖定模式擋不擋得住,沒人知道
推文底下被問最多次的問題是鎖定模式開了有沒有用。兩個人用不同問法問了同一件事,Calif 一個都沒回。鎖定模式是蘋果給高風險用戶的最後防線,會關掉訊息附件、連結預覽這類攻擊面,Calif 的 Signal 一鍵和 iMessage 展示走的正是這些路徑,理論上開了能擋,但漏洞細節沒公開前誰也不敢打包票。普通用戶與其糾結開關,不如先確認系統是最新版,展示用的就是 27.0.1,舊版只會更脆弱。
漏洞去哪了:報了沒、何時放出來
Calif 只說適時釋出,沒給時間表。按慣例,負責任揭露是先報給蘋果,等修補再公開,社群猜 90 天是合理推估,但官方沒證實。支援範圍也沒說死,展示機是 iPhone 18 Pro 配 iOS 27.0.1,A19 晶片也被問到,舊機和 27.2 能不能用全是未知數。在工具釋出前,這場展示的意義是證明,不是福利:證明蘋果砸重金蓋的防線,在最新硬體上依然能被打穿。
結語
Hexacon 開幕日,Calif 用四個展示把 iPhone 的安全神話拆了一遍:Signal 能進、iMessage 能進、連開機鏈都守不住。越獄圈等的是工具,蘋果等的是漏洞細節,一般用戶擔心資安的話,能做的只有一件事:更新推播來了就裝,別拖,這是目前唯一的自保手段。